Sebuah website berbasis Laravel baru saja menjalani audit keamanan (security assessment). Hasilnya: 10 temuan — 1 Critical, 5 High, 2 Medium, dan 2 Low. Kabar baiknya, hampir semua temuan ini bukan bug di logika bisnis, melainkan salah konfigurasi (security misconfiguration, salah satu kategori di OWASP Top 10). Artinya, bisa ditutup dalam hitungan jam, bukan minggu.
Artikel ini membedah setiap temuan audit keamanan Laravel tersebut: apa artinya, apa yang bisa terjadi kalau dibiarkan, dan langkah konkret yang harus dilakukan programmer — lengkap dengan contoh kode Laravel dan konfigurasi Nginx/OpenResty yang siap dipakai.
Ringkasan Temuan Audit Keamanan Laravel
ID | Severity | Temuan | Dampak Utama |
|---|---|---|---|
KD-001 | 🔴 Critical | HTTP aktif tanpa redirect ke HTTPS | Password terkirim plaintext |
KD-002 | 🟠 High | Session cookie tanpa | Session hijacking, CSRF |
KD-003 | 🟠 High | Tidak ada security headers | XSS, MIME sniffing, kebocoran data |
KD-004 | 🟠 High | CORS wildcard | Situs asing bisa membaca respons |
KD-005 | 🟠 High | Tidak ada HSTS | SSL stripping / downgrade attack |
KD-006 | 🟠 High | Halaman login bisa di-iframe | Clickjacking |
KD-007 | 🟡 Medium | Tidak ada rate limiting login | Brute force & credential stuffing |
KD-008 | 🟡 Medium | CSRF gagal mengembalikan 404, bukan 403 | Serangan tidak terdeteksi monitoring |
KD-009 | 🔵 Low | Tidak ada pesan error setelah login gagal | UX buruk, memicu percobaan berulang |
KD-010 | 🔵 Low | Server version disclosure ( | Memudahkan fingerprinting |
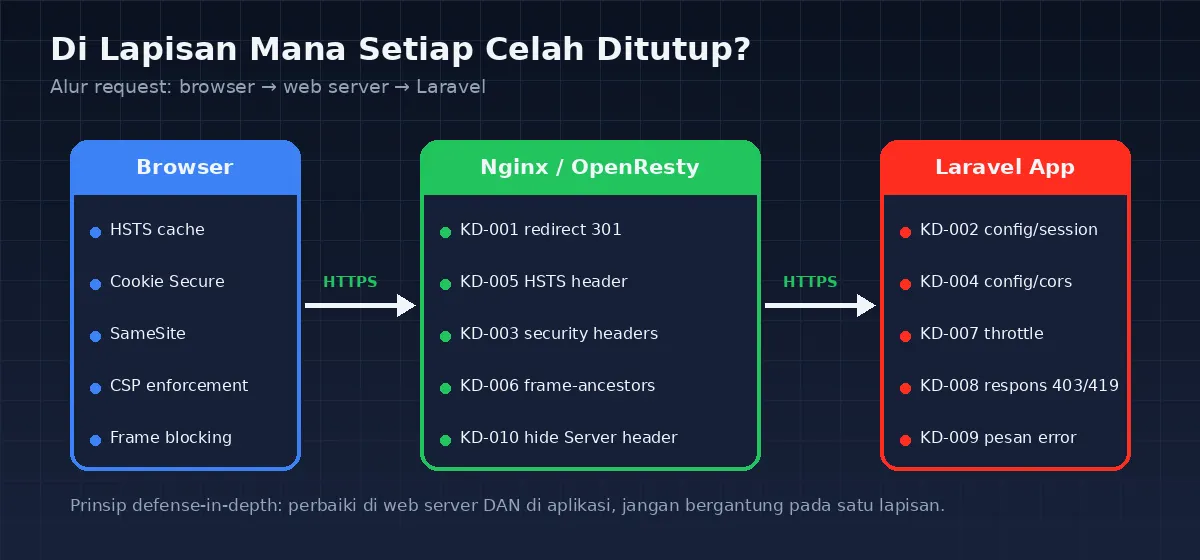
Di lapisan mana celah ini ditutup?
Prinsip yang dipakai adalah defense-in-depth: jangan bergantung pada satu lapisan saja.
Lapisan | Celah yang ditutup |
|---|---|
Web server (Nginx/OpenResty) | KD-001, KD-003, KD-005, KD-006, KD-010 (+ cadangan KD-007) |
Aplikasi Laravel | KD-001 (forceScheme), KD-002, KD-003 (middleware), KD-004, KD-007, KD-008, KD-009 |
Browser | Menegakkan HSTS, atribut cookie, CSP, dan larangan framing — asal server mengirim instruksinya |
Perhatikan bahwa hampir setiap celah saling terkait. Contohnya, KD-001 (HTTP aktif), KD-002 (cookie tanpa Secure), dan KD-005 (tanpa HSTS) adalah satu rantai serangan: penyerang di jaringan yang sama cukup memaksa korban ke HTTP, lalu membaca password dan cookie sesi sekaligus.
KD-001 (Critical): HTTP Aktif Tanpa Redirect ke HTTPS
Analisa
Situs masih melayani halaman login lewat http:// tanpa mengalihkan ke https://. Semua yang dikirim lewat HTTP — termasuk username, password, dan cookie sesi — berjalan sebagai teks polos di jaringan.
Apa yang terjadi jika dibiarkan?
Pengguna di Wi-Fi publik (kafe, kampus, bandara) bisa disadap dengan alat sederhana seperti Wireshark atau
tcpdump.ISP, router yang disusupi, atau rogue access point bisa membaca dan memodifikasi halaman (menyisipkan script, iklan, atau form palsu).
Akun admin bocor = seluruh aplikasi dan datanya ikut bocor.
Cara menutup
1. Redirect permanen di Nginx/OpenResty (cara paling efektif, terjadi sebelum request menyentuh PHP):
server {
    listen 80;
    listen [::]:80;
    server_name contoh.com www.contoh.com;

    # Biarkan validasi sertifikat Let's Encrypt tetap jalan
    location /.well-known/acme-challenge/ {
        root /var/www/letsencrypt;
    }

    location / {
        return 301 https://$host$request_uri;
    }
}
2. Paksa skema HTTPS di Laravel untuk semua URL yang dibuat aplikasi (route(), url(), asset()):
// app/Providers/AppServiceProvider.php
use Illuminate\Support\Facades\URL;

public function boot(): void
{
    if ($this->app->environment('production')) {
        URL::forceScheme('https');
    }
}
3. Pastikan .env produksi benar:
APP_ENV=production
APP_DEBUG=false
APP_URL=https://contoh.com
4. Jika Laravel berada di belakang load balancer / reverse proxy / Cloudflare, atur trusted proxies agar Laravel tahu request aslinya HTTPS. Di Laravel 11/12 (bootstrap/app.php):
->withMiddleware(function (Middleware $middleware) {
    // Ganti dengan IP/CIDR proxy Anda, hindari '*' bila server bisa diakses langsung
    $middleware->trustProxies(at: ['10.0.0.0/8', '172.16.0.0/12']);
})
Catatan: Redirect 301 saja belum cukup. Request pertama tetap lewat HTTP dan bisa dicegat. Itu sebabnya KD-001 wajib dipasangkan dengan HSTS (KD-005).
KD-002 (High): Session Cookie Tanpa Secure dan SameSite
Analisa
Cookie sesi Laravel (laravel_session) dan XSRF-TOKEN dikirim tanpa atribut:
Secure→ cookie ikut terkirim lewat koneksi HTTP biasa.SameSite→ cookie ikut terkirim pada request yang dipicu situs lain.
Apa yang terjadi jika dibiarkan?
Session hijacking: cookie sesi bocor lewat HTTP, penyerang menempelkannya ke browser sendiri dan langsung login sebagai korban — tanpa perlu password, bahkan melewati 2FA.
CSRF lebih mudah: tanpa
SameSite, perlindungan berlapis terhadap request lintas situs hilang.
Cara menutup
Edit config/session.php dan .env:
// config/session.php
'secure'    => env('SESSION_SECURE_COOKIE', true),
'http_only' => true,
'same_site' => env('SESSION_SAME_SITE', 'lax'),
SESSION_SECURE_COOKIE=true
SESSION_SAME_SITE=lax
SESSION_ENCRYPT=true
Penjelasan pilihan same_site:
lax(direkomendasikan): cookie tidak dikirim pada request POST lintas situs, tapi pengguna tetap login saat membuka link dari luar.strict: paling ketat, tapi pengguna akan terlihat "logout" saat datang dari link eksternal (mis. email).none: hanya jika benar-benar butuh lintas situs, dan wajib denganSecure.
Setelah mengubah, jalankan:
php artisan config:clear
php artisan config:cache
Verifikasi dengan curl -I https://contoh.com/login — header Set-Cookie harus memuat secure; httponly; samesite=lax.
KD-003 (High): Tidak Ada Security Headers
Analisa
Respons server tidak mengirim header keamanan modern yang menginstruksikan browser untuk membatasi perilaku berbahaya.
Apa yang terjadi jika dibiarkan?
Header yang hilang | Risiko |
|---|---|
| XSS lebih mudah dieksploitasi; script asing bebas dimuat |
| Browser "menebak" tipe file (MIME sniffing) → file upload bisa dieksekusi sebagai script |
| Clickjacking (lihat KD-006) |
| URL berisi token/parameter sensitif bocor ke situs pihak ketiga |
| Kamera, mikrofon, lokasi bisa diakses oleh script yang disusupi |
Cara menutup
Opsi A — Middleware Laravel (fleksibel, bisa beda per route):
php artisan make:middleware SecurityHeaders
<?php
// app/Http/Middleware/SecurityHeaders.php
namespace App\Http\Middleware;

use Closure;
use Illuminate\Http\Request;
use Symfony\Component\HttpFoundation\Response;

class SecurityHeaders
{
    public function handle(Request $request, Closure $next): Response
    {
        $response = $next($request);

        $response->headers->set('X-Content-Type-Options', 'nosniff');
        $response->headers->set('X-Frame-Options', 'DENY');
        $response->headers->set('Referrer-Policy', 'strict-origin-when-cross-origin');
        $response->headers->set('Permissions-Policy', 'camera=(), microphone=(), geolocation=()');
        $response->headers->set('Cross-Origin-Opener-Policy', 'same-origin');

        // Mulai dengan CSP yang longgar lalu perketat bertahap
        $response->headers->set('Content-Security-Policy', implode('; ', [
            "default-src 'self'",
            "script-src 'self'",
            "style-src 'self' 'unsafe-inline'",
            "img-src 'self' data: https:",
            "font-src 'self' data:",
            "connect-src 'self'",
            "frame-ancestors 'none'",
            "base-uri 'self'",
            "form-action 'self'",
        ]));

        $response->headers->remove('X-Powered-By');

        return $response;
    }
}
Daftarkan secara global. Laravel 11/12 (bootstrap/app.php):
->withMiddleware(function (Middleware $middleware) {
    $middleware->append(\App\Http\Middleware\SecurityHeaders::class);
})
Laravel 10 ke bawah (app/Http/Kernel.php):
protected $middleware = [
    // ...
    \App\Http\Middleware\SecurityHeaders::class,
];
Opsi B — Langsung di Nginx/OpenResty (berlaku juga untuk file statis):
add_header X-Content-Type-Options "nosniff" always;
add_header X-Frame-Options "DENY" always;
add_header Referrer-Policy "strict-origin-when-cross-origin" always;
add_header Permissions-Policy "camera=(), microphone=(), geolocation=()" always;
Tips CSP: Jika aplikasi memakai Vite, Livewire, Alpine.js, atau CDN, CSP ketat bisa merusak tampilan. Uji dulu dengan header
Content-Security-Policy-Report-Only, pantau error di console browser, lalu aktifkan mode enforce. Untuk kebutuhan lebih lanjut (nonce otomatis untuk Vite), pertimbangkan paketspatie/laravel-csp.
Hindari memasang header yang sama di Nginx dan Laravel sekaligus — browser bisa menerima header ganda yang saling bertentangan. Pilih satu sebagai sumber utama.
KD-004 (High): CORS Wildcard Access-Control-Allow-Origin: *
Analisa
Server mengizinkan semua origin membaca respons lewat JavaScript. Di Laravel, ini biasanya berasal dari nilai default allowed_origins => ['*'] di config/cors.php yang tidak pernah diubah.
Apa yang terjadi jika dibiarkan?
Situs mana pun bisa memanggil endpoint API dan membaca hasilnya dari browser pengunjung.
Endpoint yang hanya "dilindungi" oleh jaringan internal/VPN atau IP whitelist bisa dibaca lewat browser karyawan yang sedang membuka situs jahat.
Jika suatu hari developer mengaktifkan
supports_credentialsdan mengganti*dengan reflect origin, risikonya naik menjadi pencurian data akun.
Cara menutup
Di Laravel 11/12, file config/cors.php tidak muncul secara default. Publikasikan dulu:
php artisan config:publish cors
Lalu batasi origin secara eksplisit:
// config/cors.php
return [
    'paths' => ['api/*', 'sanctum/csrf-cookie'],

    'allowed_methods' => ['GET', 'POST', 'PUT', 'PATCH', 'DELETE'],

    'allowed_origins' => array_filter(explode(',', env('CORS_ALLOWED_ORIGINS', ''))),

    'allowed_origins_patterns' => [],

    'allowed_headers' => ['Content-Type', 'X-Requested-With', 'Authorization', 'X-XSRF-TOKEN'],

    'exposed_headers' => [],

    'max_age' => 3600,

    'supports_credentials' => true, // hanya jika SPA memakai cookie (Sanctum)
];
CORS_ALLOWED_ORIGINS=https://contoh.com,https://app.contoh.com
Jangan lupa cek konfigurasi Nginx — terkadang add_header Access-Control-Allow-Origin *; ditulis manual di sana dan menimpa pengaturan Laravel. Cari dengan:
grep -rn "Access-Control-Allow-Origin" /etc/nginx/ /usr/local/openresty/nginx/conf/
Aturan praktis: Jika website tidak punya frontend terpisah (SPA/mobile web di domain lain), Anda kemungkinan tidak butuh CORS sama sekali. Kosongkan
allowed_origins.
KD-005 (High): Tidak Ada HSTS (Downgrade Attack)
Analisa
Tanpa header Strict-Transport-Security, browser tidak "ingat" bahwa situs ini wajib HTTPS. Setiap kali pengguna mengetik contoh.com tanpa https://, request pertama tetap lewat HTTP.
Apa yang terjadi jika dibiarkan?
Serangan SSL stripping: penyerang di tengah jaringan mencegat request HTTP pertama, berkomunikasi HTTPS dengan server, tetapi menyajikan versi HTTP ke korban. Korban tidak melihat gembok, mengetik password, dan password itu dibaca penyerang — meskipun redirect 301 sudah dipasang.
Cara menutup
Tambahkan di blok server HTTPS Nginx/OpenResty:
server {
    listen 443 ssl;
    http2 on;
    server_name contoh.com;

    add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;
    # ...
}
Lakukan bertahap agar tidak mengunci diri sendiri:
Mulai dengan
max-age=300(5 menit), uji seluruh halaman dan subdomain.Naikkan ke
max-age=86400(1 hari), lalumax-age=31536000(1 tahun).Tambahkan
includeSubDomainshanya jika semua subdomain sudah HTTPS.Opsional: tambahkan
preloaddan daftarkan ke hstspreload.org agar browser memaksa HTTPS bahkan sejak kunjungan pertama. Ini sulit dibatalkan, jadi pastikan siap.
KD-006 (High): Halaman Login Bisa Di-iframe (Clickjacking)
Analisa
Situs lain bisa memuat halaman login Anda di dalam <iframe> tak terlihat (transparan), lalu menumpuk tombol palsu di atasnya.
Apa yang terjadi jika dibiarkan?
Pengguna mengira mengklik "Klaim Hadiah", padahal mengklik tombol di aplikasi Anda (mis. "Hapus akun", "Setujui transfer", "Ubah email").
Halaman login yang dibingkai di domain palsu juga memperkuat kampanye phishing karena konten aslinya benar-benar milik Anda.
Cara menutup
Gunakan dua header sekaligus — frame-ancestors untuk browser modern, X-Frame-Options untuk browser lama. Keduanya sudah ada di middleware KD-003:
X-Frame-Options: DENY
Content-Security-Policy: frame-ancestors 'none'
Jika aplikasi memang perlu menampilkan halamannya sendiri di iframe (misalnya dashboard internal), gunakan:
X-Frame-Options: SAMEORIGIN
Content-Security-Policy: frame-ancestors 'self'
Uji cepat dengan file HTML lokal:
<iframe src="https://contoh.com/login" width="600" height="400"></iframe>
Jika berhasil ditutup, browser menampilkan iframe kosong dan console menampilkan error "Refused to display ... in a frame".
KD-007 (Medium): Tidak Ada Rate Limiting Login
Analisa
Endpoint POST /login menerima percobaan tanpa batas dari IP yang sama atau untuk akun yang sama.
Apa yang terjadi jika dibiarkan?
Brute force: menebak password lemah dengan ribuan percobaan per menit.
Credential stuffing: mencoba jutaan pasangan email-password hasil kebocoran situs lain. Karena banyak orang memakai ulang password, tingkat keberhasilannya nyata.
Beban server naik, berpotensi menjadi DoS ringan.
Cara menutup
Jika memakai Laravel Breeze/Jetstream/Fortify, rate limiting sebenarnya sudah ada — temuan ini biasanya muncul karena controller login dibuat manual. Berikut implementasi manualnya.
1. Definisikan limiter di AppServiceProvider:
use Illuminate\Cache\RateLimiting\Limit;
use Illuminate\Http\Request;
use Illuminate\Support\Facades\RateLimiter;
use Illuminate\Support\Str;

public function boot(): void
{
    RateLimiter::for('login', function (Request $request) {
        $email = Str::lower((string) $request->input('email'));

        return [
            // Maks 5 percobaan per menit untuk kombinasi email + IP
            Limit::perMinute(5)->by($email.'|'.$request->ip()),
            // Maks 20 percobaan per menit dari satu IP (anti credential stuffing)
            Limit::perMinute(20)->by($request->ip()),
        ];
    });
}
2. Pasang di route:
// routes/web.php
Route::post('/login', [LoginController::class, 'store'])
    ->middleware(['guest', 'throttle:login'])
    ->name('login.store');
3. (Opsional) Lapisan tambahan di Nginx untuk menahan serangan sebelum menyentuh PHP:
# di blok http {}
limit_req_zone $binary_remote_addr zone=login:10m rate=10r/m;

# di blok server {}
location = /login {
    limit_req zone=login burst=5 nodelay;
    limit_req_status 429;
    try_files $uri /index.php?$query_string;
}
Pastikan CACHE_STORE (Laravel 11+) atau CACHE_DRIVER memakai Redis/database di produksi agar hitungan rate limit konsisten di semua server. Pertimbangkan juga CAPTCHA (mis. Cloudflare Turnstile) setelah beberapa kali gagal, dan notifikasi email saat ada login dari perangkat baru.
KD-008 (Medium): CSRF Failure Mengembalikan 404, Bukan 403
Analisa
Secara default, Laravel mengembalikan HTTP 419 (Page Expired) saat token CSRF tidak valid. Jika aplikasi justru mengembalikan 404, berarti ada sesuatu yang mengubah perilaku tersebut — biasanya exception handler kustom, fallback route SPA/Inertia, atau aturan WAF/reverse proxy.
Apa yang terjadi jika dibiarkan?
Monitoring buta: serangan CSRF tercatat sebagai "halaman tidak ditemukan", sehingga lonjakan percobaan serangan tidak terdeteksi oleh SIEM atau alert.
Debugging menyesatkan: developer mencari route yang hilang, padahal masalahnya token kedaluwarsa.
Respons yang salah juga bisa mengindikasikan handler lain ikut "menelan" exception penting.
Cara menutup
1. Cari penyebab 404. Periksa bootstrap/app.php (Laravel 11+) atau app/Exceptions/Handler.php, cari TokenMismatchException, render, atau abort(404). Periksa juga Route::fallback().
2. Kembalikan respons yang benar dan catat kejadiannya. Contoh Laravel 11/12:
// bootstrap/app.php
use Illuminate\Http\Request;
use Illuminate\Session\TokenMismatchException;
use Illuminate\Support\Facades\Log;
use Symfony\Component\HttpKernel\Exception\HttpExceptionInterface;

->withExceptions(function (Exceptions $exceptions) {
    $exceptions->render(function (HttpExceptionInterface $e, Request $request) {
        if ($e->getStatusCode() === 419 && $e->getPrevious() instanceof TokenMismatchException) {
            Log::warning('CSRF token mismatch', [
                'ip'  => $request->ip(),
                'url' => $request->fullUrl(),
                'ua'  => $request->userAgent(),
            ]);

            if ($request->expectsJson()) {
                return response()->json(['message' => 'CSRF token tidak valid.'], 403);
            }

            return redirect()->back()
                ->withInput($request->except('password', 'password_confirmation'))
                ->withErrors(['csrf' => 'Sesi Anda kedaluwarsa. Silakan coba lagi.'])
                ->setStatusCode(303);
        }
    });
})
Kode status 403 atau 419 sama-sama dapat diterima — yang penting bukan 404 dan tercatat di log. Pilih salah satu dan konsisten.
Jangan pernah menambahkan route login ke pengecualian CSRF (
validateCsrfTokens(except: [...])) hanya untuk "menghilangkan error 419". Itu membuka celah login CSRF.
KD-009 (Low): Tidak Ada Pesan Error Setelah Login Gagal
Analisa
Saat kredensial salah, halaman hanya dimuat ulang tanpa keterangan. Ini lebih ke masalah UX, tetapi berdampak ke keamanan.
Apa yang terjadi jika dibiarkan?
Pengguna bingung, mengulang login berkali-kali (memicu rate limit), atau menekan "lupa password" berulang.
Tim support kebanjiran tiket.
Sulit membedakan antara "password salah", "akun terkunci", dan "sesi kedaluwarsa".
Cara menutup
Tampilkan pesan generik — jangan bedakan "email tidak terdaftar" dan "password salah", karena itu membuka celah user enumeration.
// LoginController@store
use Illuminate\Support\Facades\Auth;
use Illuminate\Validation\ValidationException;

public function store(Request $request)
{
    $credentials = $request->validate([
        'email'    => ['required', 'email'],
        'password' => ['required', 'string'],
    ]);

    if (! Auth::attempt($credentials, $request->boolean('remember'))) {
        throw ValidationException::withMessages([
            'email' => 'Email atau password yang Anda masukkan salah.',
        ]);
    }

    $request->session()->regenerate(); // cegah session fixation

    return redirect()->intended('/dashboard');
}
Tampilkan di Blade:
<form method="POST" action="{{ route('login.store') }}">
    @csrf

    @if ($errors->any())
        <div class="alert alert-danger" role="alert">
            {{ $errors->first() }}
        </div>
    @endif

    <input type="email" name="email" value="{{ old('email') }}" required autocomplete="username">
    <input type="password" name="password" required autocomplete="current-password">
    <button type="submit">Masuk</button>
</form>
Saat rate limit KD-007 aktif, tampilkan juga pesan jelas seperti "Terlalu banyak percobaan. Coba lagi dalam 60 detik."
KD-010 (Low): Server Version Disclosure (Server: openresty)
Analisa
Header Server: openresty (terkadang disertai nomor versi) serta X-Powered-By: PHP/8.x memberi tahu penyerang teknologi apa yang dipakai.
Apa yang terjadi jika dibiarkan?
Bukan celah yang bisa dieksploitasi langsung, tapi mempercepat tahap reconnaissance: penyerang dan scanner otomatis bisa langsung mencocokkan versi dengan daftar CVE yang diketahui.
Cara menutup
1. Sembunyikan versi dan nama server di OpenResty (modul headers-more sudah termasuk bawaan OpenResty):
http {
    server_tokens off;            # hilangkan nomor versi
    more_clear_headers Server;    # hapus header Server sepenuhnya
    # atau samarkan: more_set_headers "Server: webserver";
}
Untuk Nginx biasa, more_clear_headers butuh paket libnginx-mod-http-headers-more-filter.
2. Matikan X-Powered-By dari PHP di php.ini:
expose_php = Off
3. Pastikan APP_DEBUG=false di produksi — halaman error debug Laravel jauh lebih berbahaya daripada header Server, karena bisa menampilkan path, query, bahkan variabel environment.
Ingat: menyembunyikan versi adalah security through obscurity. Tetap wajib rutin memperbarui OpenResty, PHP, Laravel (
composer update), dan menjalankancomposer audit.
Urutan Prioritas Perbaikan
Tidak semua harus dikerjakan bersamaan. Berikut urutan yang disarankan:
Hari ini (Critical/High, konfigurasi server): KD-001 redirect HTTPS → KD-005 HSTS (mulai max-age kecil) → KD-002 cookie
Secure/SameSite.Minggu ini (High, aplikasi): KD-003 security headers → KD-006 anti-framing → KD-004 batasi CORS.
Sprint berikutnya (Medium): KD-007 rate limiting → KD-008 respons dan logging CSRF.
Sambil jalan (Low): KD-009 pesan error → KD-010 sembunyikan header server.
Cara Memverifikasi Hasil Perbaikan
Setelah deploy, uji ulang dengan perintah berikut:
# KD-001: harus 301 ke https
curl -sI http://contoh.com/login | grep -iE "^HTTP|^location"

# KD-002, KD-003, KD-005, KD-006, KD-010: periksa header
curl -sI https://contoh.com/login | grep -iE "strict-transport|x-frame|content-security|x-content-type|referrer-policy|set-cookie|^server|x-powered"

# KD-004: origin asing tidak boleh mendapat Access-Control-Allow-Origin
curl -sI -H "Origin: https://evil.example" https://contoh.com/api/user | grep -i access-control

# KD-008: POST tanpa token CSRF harus 403/419, bukan 404
curl -s -o /dev/null -w "%{http_code}\n" -X POST https://contoh.com/login -d "email=a@b.c&password=x"
Untuk menguji rate limit (KD-007), lakukan login gagal berulang kali dari browser: percobaan ke-6 dalam satu menit harus menghasilkan respons 429 Too Many Requests atau pesan "terlalu banyak percobaan". Pengujian lewat curl tanpa cookie dan token CSRF akan tertahan di 419/403 lebih dulu.
Alat bantu online yang berguna: Mozilla HTTP Observatory, securityheaders.com, SSL Labs Server Test, serta testssl.sh untuk audit TLS dari terminal.
Checklist Keamanan Laravel untuk Produksi
Semua HTTP dialihkan 301 ke HTTPS
HSTS aktif dengan
max-ageminimal 1 tahunCookie sesi:
Secure,HttpOnly,SameSite=LaxCSP,
X-Frame-Options,X-Content-Type-Options,Referrer-Policy,Permissions-PolicyterpasangCORS hanya mengizinkan origin yang dikenal
Rate limit di endpoint login, register, reset password, dan OTP
CSRF gagal → 403/419 dan tercatat di log
Pesan error login generik
APP_DEBUG=false,expose_php=Off, headerServerdisembunyikancomposer auditdan update dependensi terjadwal
Pertanyaan yang Sering Diajukan (FAQ)
Apakah Laravel tidak aman secara default? Laravel sudah punya fondasi keamanan yang baik (CSRF token, hashing bcrypt/argon2, escaping Blade, Eloquent yang mencegah SQL injection). Namun banyak pengaturan seperti HTTPS, HSTS, security headers, dan CORS bergantung pada konfigurasi server dan .env — di situlah temuan seperti ini biasanya muncul.
Lebih baik security headers dipasang di Nginx atau di Laravel? Nginx lebih efisien dan berlaku juga untuk file statis. Laravel lebih fleksibel bila butuh header berbeda per halaman (misalnya CSP dengan nonce). Yang penting, pilih satu sumber utama agar tidak terjadi header ganda.
Apakah HTTPS saja sudah cukup? Belum. HTTPS tanpa redirect, tanpa HSTS, dan tanpa cookie Secure masih bisa diturunkan ke HTTP oleh penyerang. Ketiganya harus dipasang bersamaan.
Kenapa CSRF di Laravel mengembalikan 419, bukan 403? 419 adalah kode non-standar yang dipakai Laravel untuk "Page Expired". Mengembalikan 403 juga sah. Yang tidak tepat adalah 404, karena menyamarkan serangan sebagai halaman hilang.
Penutup
Sepuluh temuan ini adalah pola yang sangat umum di aplikasi Laravel yang langsung di-deploy tanpa hardening. Kabar baiknya, sebagian besar bisa ditutup hanya dengan mengubah beberapa baris konfigurasi Nginx, .env, dan satu middleware. Jadikan checklist di atas bagian dari deployment checklist tim Anda, dan jalankan ulang audit setiap ada rilis besar.
Ingat: keamanan bukan fitur yang dipasang sekali, melainkan kebiasaan yang dijaga terus.