DevOps
Tutorial Podman Rootless: Menjalankan Container Lebih Aman Tanpa Root
Panduan praktis Podman rootless untuk Linux: instalasi, konfigurasi user namespace, menjalankan Nginx, membuat pod, dan mengelola container dengan systemd Quadlet.
Panduan praktis Podman rootless untuk Linux: instalasi, konfigurasi user namespace, menjalankan Nginx, membuat pod, dan mengelola container dengan systemd Quadlet.
Membedah proses publikasi aplikasi ke Google Play: akun personal vs organization, D-U-N-S, 12 tester selama 14 hari, biaya resmi Google, biaya jasa, dan realitas waktu review.
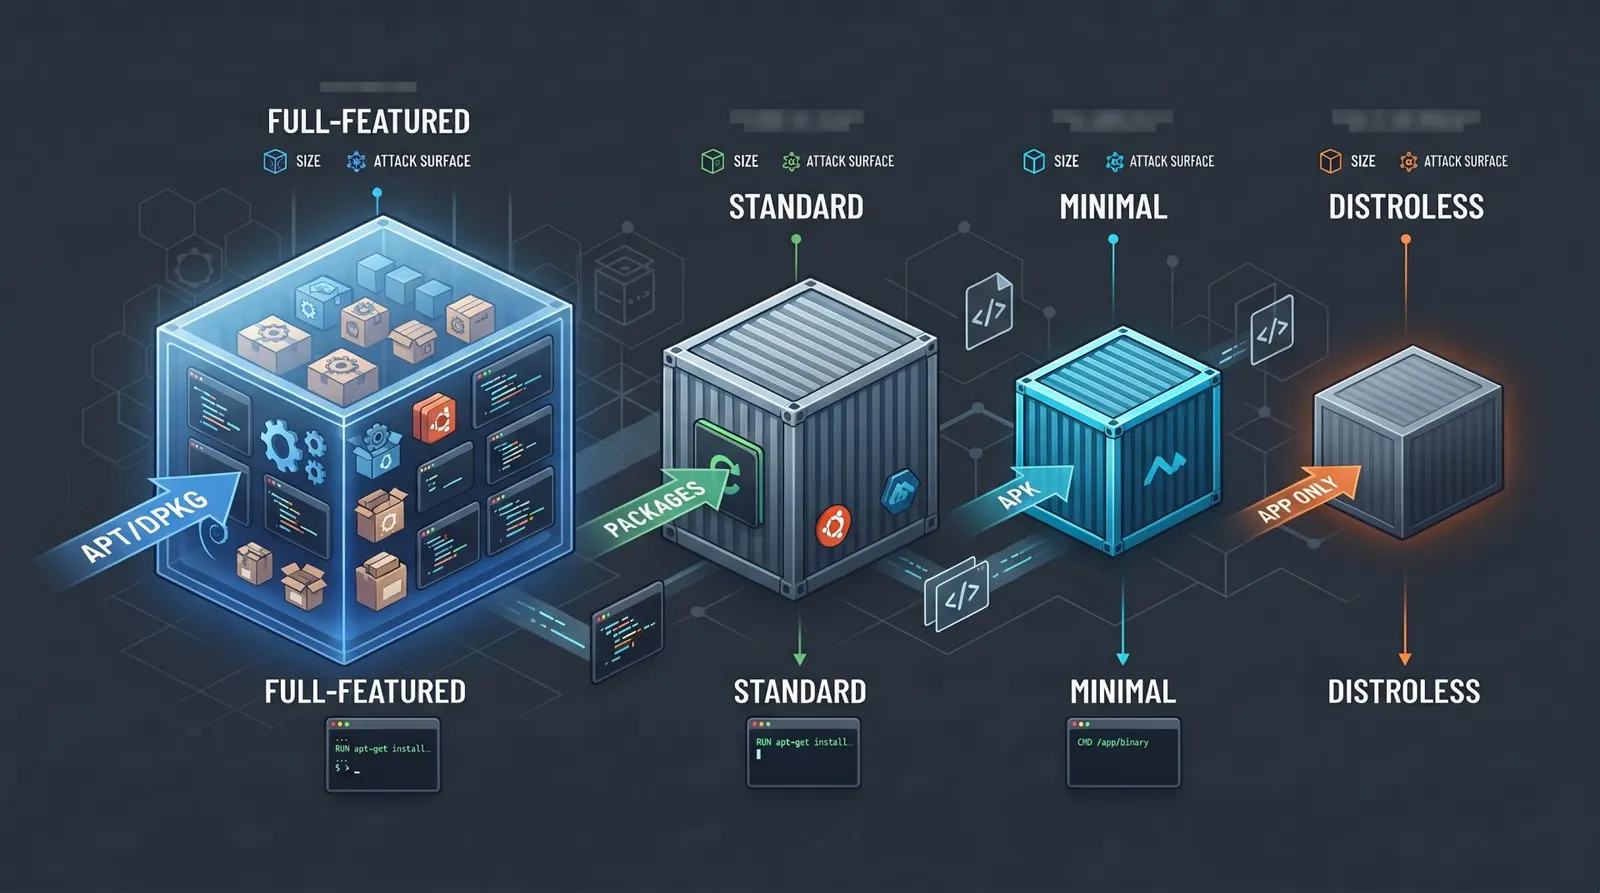
Panduan memilih container image untuk Docker dan Podman. Bandingkan Alpine, Debian Slim, Ubuntu, Fedora, Rocky, UBI, Distroless, BusyBox, dan scratch lengkap dengan matrix dan contoh Dockerfile.
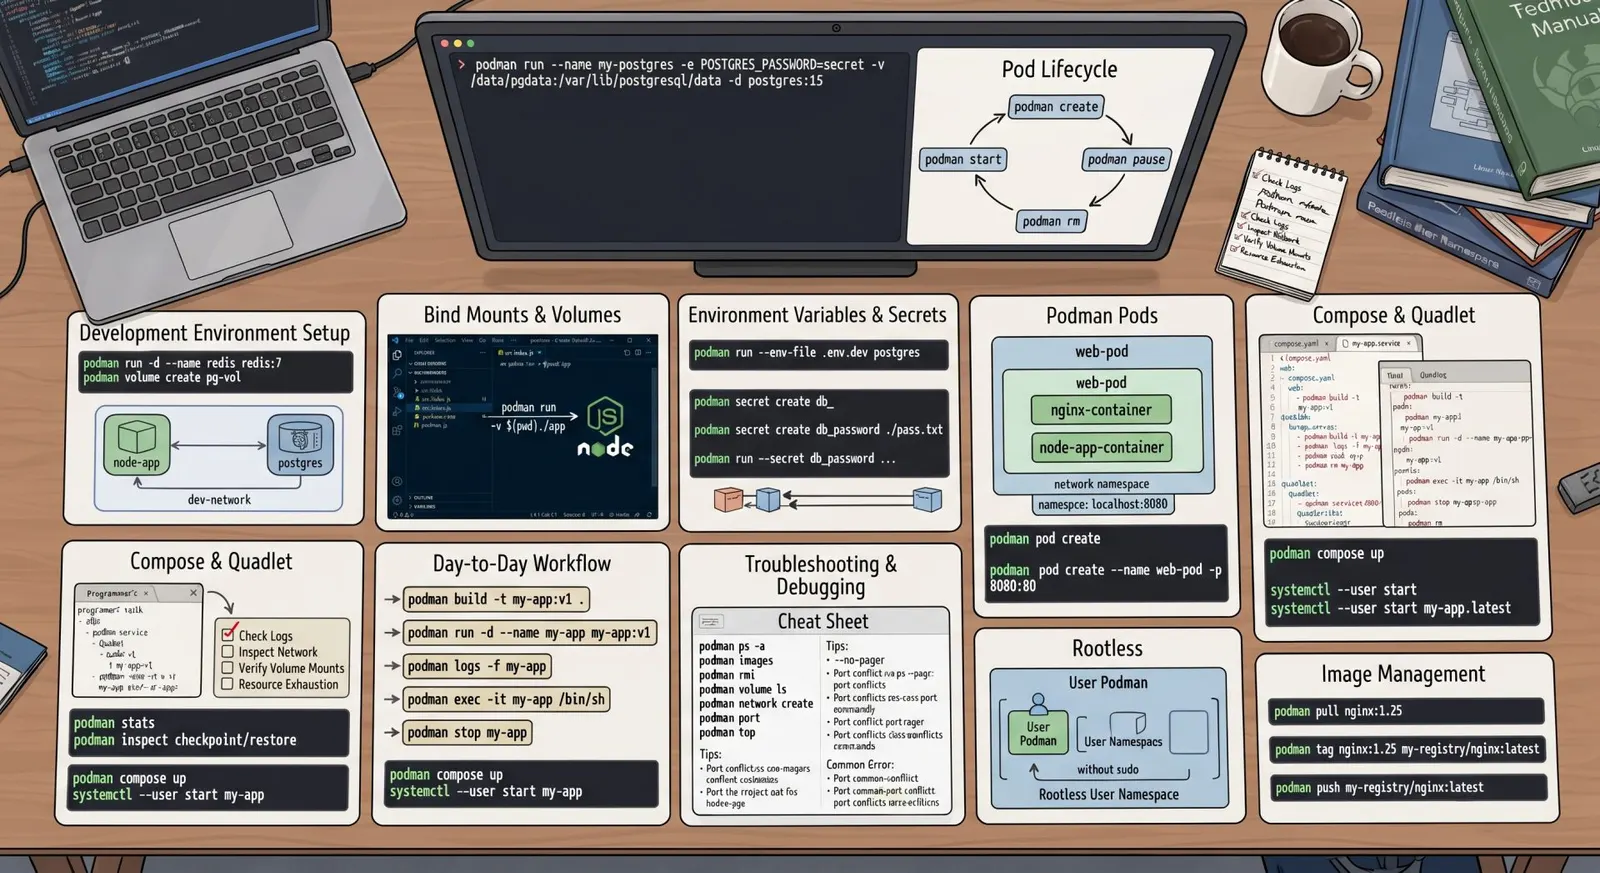
Tutorial Podman praktis untuk pekerjaan sehari-hari programmer dan DevOps: container, database, volume, network, debugging, build image, registry, rootless, Compose, Pod, systemd, Quadlet, dan tips troubleshooting.
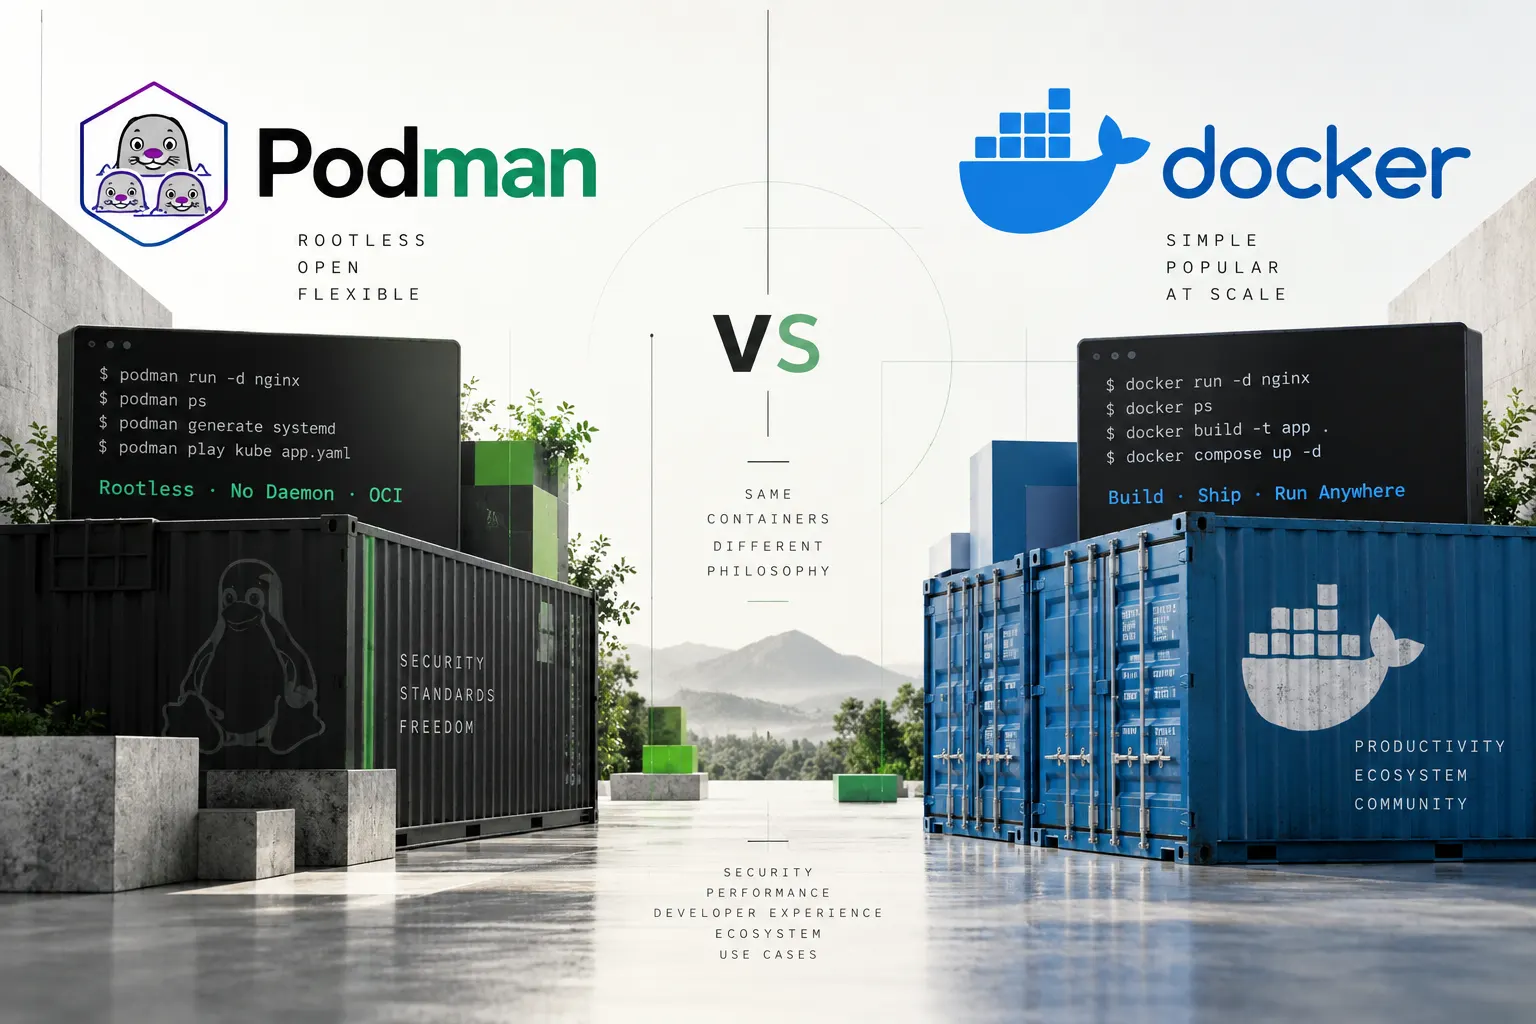
Podman dan Docker sama-sama menjalankan container, tetapi berbeda dalam arsitektur, security model, ecosystem, dan operational workflow. Berikut perbandingan mendalamnya.
Cepat atau lambat, sebuah rilis pasti bermasalah. Pelajari zero-downtime deployment (blue-green, canary, rolling) agar situs tak pernah mati saat update, dan strategi rollback agar bisa mundur cepat saat rilis baru…
Semua pemeriksaan sebelum rilis tak perlu dilakukan manual. Pipeline CI/CD mengotomatiskan build, tes, dan penayangan setiap kali Anda push kode. Panduan ramah-pemula ini menyiapkan pipeline pertama Anda dengan contoh GitHub…
Naik ke produksi seharusnya pos pemeriksaan, bukan sekadar satu klik. Checklist lengkap ini merangkum apa yang perlu diperiksa sebelum go live — dari keamanan, konfigurasi, database, performa, hingga rencana rollback…
Menyeret seluruh folder proyek ke server lewat FTP memang cepat, tapi berisiko: file .env bocor, folder .git terekspos, kode telanjang, dan performa buruk. Pelajari mengapa source code mentah tak boleh…
Tiga slash command Claude Code untuk audit kode — /security-review, /engineering:code-review, dan /security-audit — kerap dikira sama. Padahal hanya satu yang bawaan resmi. Ini penjelasan asal-usul, cakupan, dan kapan memakai…