Podman vs Docker: Development dan Production
 22 Sep 2026
 19 mnt baca
Podman dan Docker sama-sama menjalankan container, tetapi berbeda dalam arsitektur, security model, ecosystem, dan operational workflow. Berikut perbandingan mendalamnya.
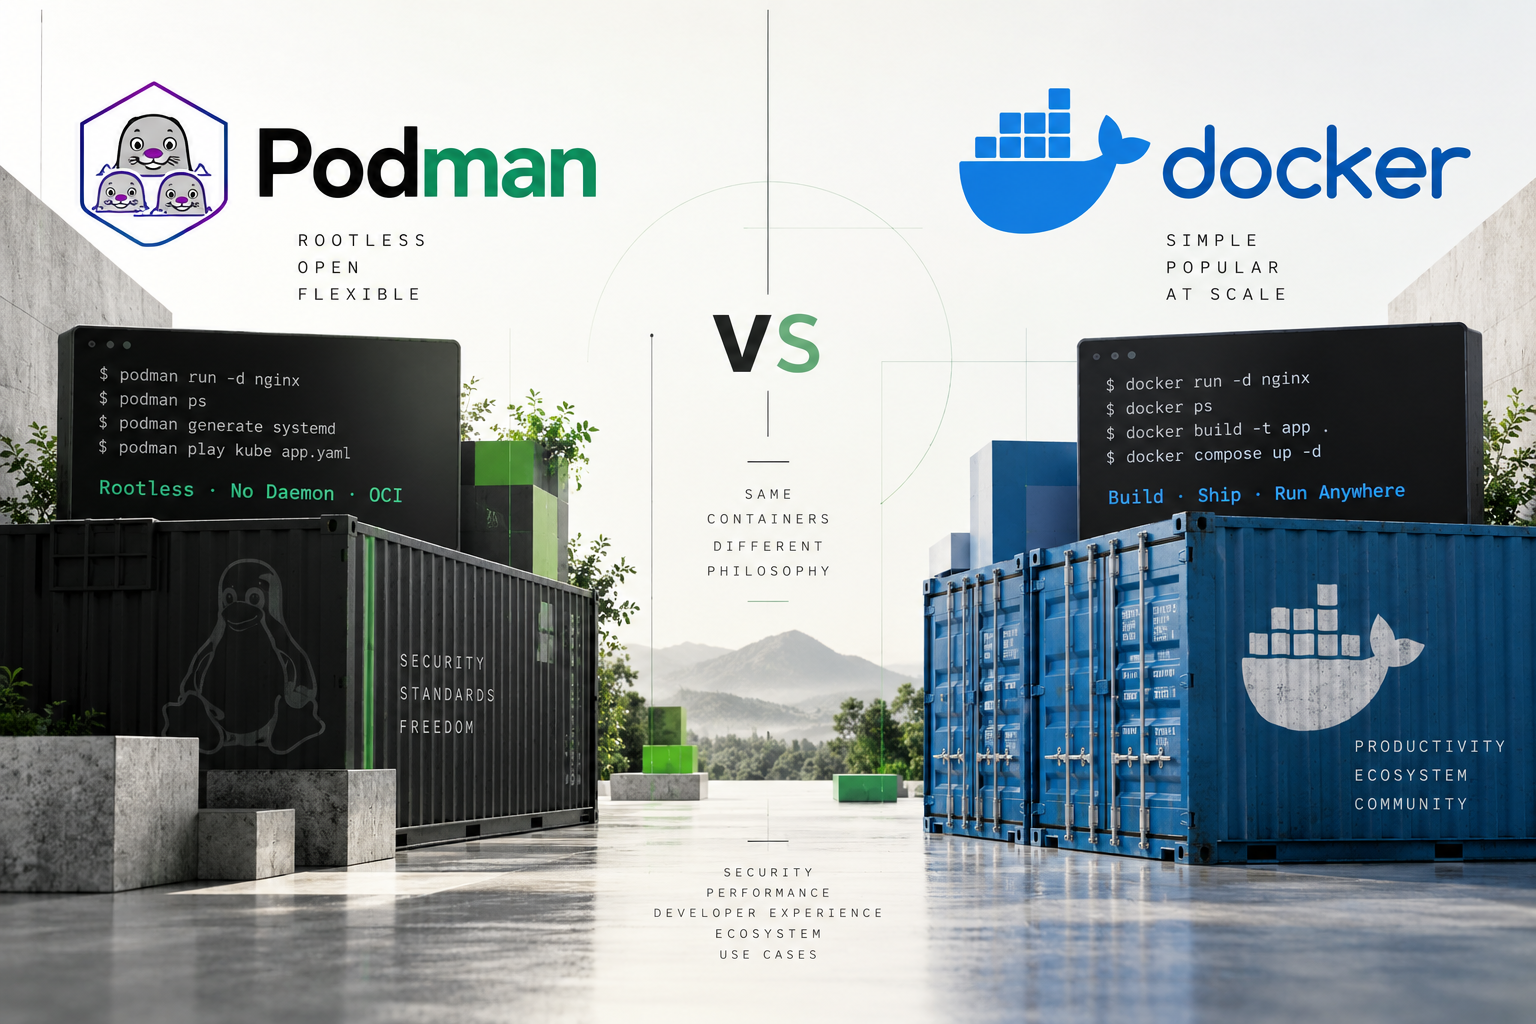
Container technology sering membuat satu pertanyaan muncul berulang kali: kalau Podman bisa menjalankan container yang kompatibel dengan Docker, mengapa kita masih perlu Docker? Sebaliknya, jika Docker sudah menjadi standar de facto di dunia developer, mengapa banyak server Linux mulai mempertimbangkan Podman?
Jawabannya tidak sesederhana “Podman lebih aman” atau “Docker lebih mudah”.
Podman dan Docker memang berada pada ruang masalah yang sama—membangun image, menjalankan container, mengelola network dan volume, serta mendistribusikan aplikasi—tetapi keduanya memiliki arsitektur, filosofi operasional, model keamanan, workflow, dan ekosistem yang berbeda.
Itulah sebabnya membandingkan keduanya hanya dari perintah docker run versus podman run terlalu dangkal.
Podman dan Docker dapat menjalankan banyak image dan workload yang sama, tetapi mereka tidak mengambil jalan yang sama untuk mengelola container.
Artikel ini membahas perbedaan tersebut dari lapisan paling bawah sampai keputusan arsitektur di production: daemon, rootless container, OCI, runtime, storage, networking, Compose, Podman Pod, systemd, Quadlet, Kubernetes, CI/CD, performance, developer experience, ecosystem, security, licensing, sampai strategi migrasi.
01 — Docker dan Podman Sebenarnya Sedang Menyelesaikan Masalah Apa?
Sebelum membandingkan produk, kita perlu memahami masalah yang ingin diselesaikan.
Container menyediakan cara untuk mengemas aplikasi beserta dependency-nya sehingga aplikasi tersebut dapat dijalankan secara konsisten pada environment yang berbeda. Image menjadi artefak distribusi, sedangkan container adalah instance yang sedang berjalan dari image tersebut.
Docker membangun ekosistem yang membuat workflow tersebut sangat mudah digunakan. Docker Engine menyediakan daemon dockerd, CLI docker, image management, networking, volumes, dan integrasi dengan Docker Compose. Docker Engine menggunakan model client-server: CLI berbicara kepada daemon, dan daemon mengelola objek seperti image, container, network, serta volume. citeturn0search11
Podman mengambil pendekatan yang berbeda. Podman adalah container engine daemonless dengan CLI yang sengaja dibuat familier bagi pengguna Docker. Podman dapat menjalankan container sebagai user biasa, mendukung rootless containers, dan menyediakan konsep Pod yang lebih dekat dengan model Kubernetes. citeturn0search3
Perbedaan tersebut terdengar kecil ketika kita mengetik docker run nginx dibanding podman run nginx. Tetapi konsekuensinya menjadi jauh lebih besar ketika aplikasi masuk ke production.
02 — Arsitektur: Daemon Docker vs Daemonless Podman
Ini adalah perbedaan paling fundamental.
Docker Engine memiliki daemon jangka panjang bernama dockerd. CLI Docker berkomunikasi dengan daemon tersebut melalui API. Daemon kemudian mengelola lifecycle container, image, network, volume, dan resource lainnya. citeturn0search11
Secara konseptual, arsitekturnya adalah:
docker CLI → Docker API → dockerd → container runtime / images / networks / volumes / containers
Podman tidak membutuhkan daemon pusat yang selalu berjalan untuk workflow lokalnya.
Secara konseptual:
podman CLI → Podman → OCI runtime / images / networks / volumes / containers
Dokumentasi Podman secara eksplisit menyebutnya sebagai container engine daemonless. Podman juga menggunakan runtime OCI seperti crun atau runc, dan pada Linux modern dapat menggunakan systemd sebagai bagian dari lifecycle management. citeturn0search3turn0search5
Mengapa daemonless penting?
Karena tidak ada satu daemon pusat yang harus menjadi tempat semua container bergantung.
Dalam model Docker tradisional, daemon adalah komponen penting pada host. Jika dockerd mengalami masalah, management plane Docker ikut terdampak.
Pada Podman, lifecycle container dapat dikelola secara lebih dekat dengan proses dan systemd. Untuk workload server yang memang cocok dengan model systemd, ini dapat menjadi desain yang sangat menarik.
Namun jangan menarik kesimpulan bahwa daemonless otomatis berarti lebih aman.
Keamanan container tidak ditentukan oleh satu fitur. Kernel, namespace, capabilities, seccomp, SELinux/AppArmor, filesystem, runtime, konfigurasi network, image provenance, secret handling, dan privilege host semuanya tetap berpengaruh.
03 — Rootless: Salah Satu Alasan Terbesar Memilih Podman
Di sinilah Podman sering mendapatkan perhatian paling besar.
Podman dirancang untuk dapat digunakan sebagai user non-root. Dalam rootless mode, user namespace digunakan untuk memetakan identity user di dalam container ke identity yang sesuai pada host. Podman membutuhkan konfigurasi /etc/subuid dan /etc/subgid untuk banyak skenario rootless. citeturn0search3turn0search8
Contoh sederhana:
podman run --rm nginx
dapat dijalankan oleh user biasa tanpa harus memberikan akses langsung ke root daemon.
Docker juga memiliki rootless mode. Ini penting karena perbandingan yang mengatakan “Podman rootless, Docker tidak” sudah tidak akurat. Docker menyediakan Rootless mode yang menjalankan daemon dan container di dalam user namespace tanpa privilege root, dengan sejumlah prerequisite dan batasan tertentu. citeturn0search2
Jadi perbedaannya bukan:
Podman punya rootless, Docker tidak.
Yang lebih tepat:
Rootless adalah bagian yang sangat natural dari model Podman, sedangkan Docker mempertahankan model daemon dan menyediakan rootless sebagai mode keamanan tambahan.
Untuk server multi-user, development environment, shared infrastructure, dan workload yang ingin menerapkan least privilege, perbedaan filosofi ini relevan.
04 — Apa Risiko Docker Socket?
Salah satu pola yang sering ditemui adalah /var/run/docker.sock.
Masalahnya bukan sekadar socket itu sendiri. Masalah muncul ketika socket Docker diberikan kepada container lain, misalnya CI container.
Secara konseptual:
CI container → docker.sock → Docker daemon host → host containers
Jika sebuah workload yang memiliki akses efektif terhadap Docker daemon dapat menggunakan API tersebut untuk membuat container dengan privilege tinggi atau melakukan operasi terhadap host, maka boundary keamanan dapat menjadi sangat lemah.
Karena itu, memberikan akses Docker socket bukan sekadar memberikan akses untuk menjalankan container. Anda perlu memperlakukannya sebagai privilege yang sangat kuat.
Podman juga memiliki API service untuk remote management, tetapi model dasar daemonless-nya tidak mengharuskan seluruh workflow lokal bergantung pada daemon pusat.
Kesimpulannya bukan “Docker tidak aman”.
Kesimpulannya:
Semakin besar privilege yang diberikan kepada container atau automation pipeline terhadap container engine, semakin besar pula blast radius jika workload tersebut dikompromikan.
05 — OCI: Mengapa Container Podman Bisa Terlihat Seperti Container Docker?
Salah satu alasan mengapa migrasi antara Docker dan Podman relatif mudah adalah penggunaan standar terbuka di ekosistem container.
OCI atau Open Container Initiative mendefinisikan standar untuk image, runtime, dan distribusi container.
Akibatnya, image seperti nginx, redis, postgres, ubuntu, dan alpine tidak secara eksklusif menjadi milik Docker.
Podman menggunakan image format yang kompatibel dengan ekosistem OCI dan dapat bekerja dengan container registry yang umum digunakan. Dokumentasi Podman juga menjelaskan kompatibilitas image storage dan workflow dengan tools seperti Buildah. citeturn0search3
Inilah alasan mengapa seseorang dapat melakukan:
podman pull nginx
kemudian:
podman run -d -p 8080:80 nginx
tanpa image tersebut harus “dibuat khusus untuk Podman”.
Namun image compatibility tidak sama dengan 100% runtime compatibility.
Aplikasi dapat bergantung pada Docker socket, Docker-specific API, Docker Compose behavior, Docker Desktop features, filesystem assumptions, network behavior, privileged operations, atau tooling CI/CD tertentu.
Jadi migrasi image sering mudah, tetapi migrasi seluruh platform belum tentu mudah.
06 — Dockerfile: Hampir Sama, Tetapi Ada Detail yang Perlu Diperhatikan
Dalam banyak kasus, Dockerfile yang bekerja pada Docker juga dapat dibangun menggunakan Podman.
Contoh workflow sederhana:
docker build -t myapp:1.0 .
dibanding:
podman build -t myapp:1.0 .
Kemudian:
docker run -d -p 3000:3000 myapp:1.0
dibanding:
podman run -d -p 3000:3000 myapp:1.0
Perbedaan command dasar tersebut relatif kecil.
Namun semakin kompleks Dockerfile dan build pipeline, semakin penting memeriksa behavior builder, cache, authentication registry, secret mounts, BuildKit-specific features, dan CI integration.
Podman menggunakan Buildah sebagai bagian dari image-building ecosystem-nya. Dokumentasi Podman menyebut Podman menggunakan Buildah secara internal untuk membuat container images. citeturn0search3
Docker modern menggunakan BuildKit sebagai teknologi build yang menjadi bagian penting dari Docker build ecosystem.
Jadi ketika workload hanya menggunakan Dockerfile standar, perbedaannya kecil.
Ketika build pipeline menggunakan fitur build engine tertentu secara intensif, perbedaannya mulai terasa.
07 — Docker Compose vs Podman Compose
Ini salah satu area yang paling sering menyebabkan kebingungan.
Docker Compose adalah bagian yang sangat matang dari workflow Docker. Compose menggunakan file YAML untuk mendefinisikan services, networks, volumes, configs, dan secrets, kemudian menjalankan seluruh application stack sebagai satu project. Docker merekomendasikan Compose Specification sebagai format Compose modern. citeturn0search0turn0search1
Contoh sederhana sebuah stack:
services: app: image: myapp:latest ports:
- "3000:3000"
depends_on:
- db
db: image: postgres:18 environment: POSTGRES_PASSWORD: example volumes:
- postgres-data:/var/lib/postgresql/data
volumes: postgres-data:
Dengan Docker:
docker compose up -d
Docker Compose secara resmi ditujukan untuk mendefinisikan dan menjalankan multi-container applications. citeturn0search1turn0search4
Podman dapat bekerja dengan Compose workflow, tetapi detail implementasi dan kompatibilitas tidak selalu identik dengan Docker Compose.
Ini adalah salah satu area di mana Docker masih memiliki keunggulan ecosystem dan predictability untuk developer yang sangat bergantung pada Compose.
Jika seluruh tim Anda menggunakan compose.yaml, Docker Compose, CI, dan Docker, migrasi ke Podman bukan sekadar mengganti kata docker menjadi podman.
Anda harus menguji behavior seluruh stack.
08 — Podman Pods: Konsep yang Sangat Berbeda
Podman memiliki konsep Pod sebagai first-class object.
Contohnya, sebuah Pod dapat dibuat dengan:
podman pod create --name webstack -p 8080:80
Kemudian container dapat dijalankan di dalamnya:
podman run -d --pod webstack nginx
Container-container dalam sebuah Pod dapat berbagi network namespace.
Secara konseptual:
Pod → container A + container B + shared network namespace
Konsep ini sangat dekat dengan model Pod Kubernetes.
Ini menarik untuk workload yang secara alami memiliki beberapa container yang harus berjalan sebagai satu unit. Misalnya application container dan sidecar.
Kubernetes juga menggunakan Pod sebagai unit deployment dasar.
Docker memiliki konsep multi-container application melalui Compose, tetapi konsep tersebut tidak sama dengan Podman Pod.
Ini salah satu perbedaan filosofis paling menarik:
Docker sangat kuat pada application stack. Podman memiliki model yang lebih dekat ke unit workload Kubernetes.
09 — Podman dan systemd: Kombinasi yang Sangat Menarik untuk Server Linux
Untuk server Linux tradisional, Podman memiliki satu fitur yang sangat menarik: integrasi dengan systemd melalui Quadlet.
Quadlet memungkinkan definisi container, volume, network, dan pod dikelola melalui unit systemd. Dokumentasi Podman menjelaskan bahwa Quadlet digunakan untuk mengelola container secara deklaratif melalui systemd. citeturn0search12
Secara konseptual:
systemd → application.container / database.container / network.network / volume.volume
Ini sangat cocok untuk server yang memang sudah menjadikan systemd sebagai service manager utama.
Contoh unit sederhana:
[Unit] Description=My Web Application After=network-online.target
[Container] Image=nginx:alpine PublishPort=8080:80
[Service] Restart=always
[Install] WantedBy=default.target
Kemudian lifecycle-nya dapat mengikuti pola systemd.
Untuk administrator Linux yang terbiasa dengan systemctl status, systemctl restart, dan journalctl, pendekatan ini terasa sangat natural.
Docker juga dapat dijalankan sebagai service systemd, tetapi filosofi Quadlet lebih dekat dengan container-as-a-systemd-unit daripada sekadar menjalankan Docker daemon sebagai service.
10 — Networking: Jangan Menganggap Keduanya Identik
Networking adalah salah satu area yang paling sering menimbulkan masalah ketika migrasi.
Docker memiliki network model yang sangat dikenal. Network dapat dibuat secara eksplisit dan container dapat bergabung ke network tersebut. Compose juga secara otomatis membantu membangun network untuk service dalam sebuah project. Docker mendokumentasikan network sebagai bagian dari application model Compose. citeturn0search4
Podman menggunakan ecosystem networking yang berbeda dan behavior tertentu dapat bergantung pada backend serta konfigurasi host.
Rootless networking juga membawa constraint tambahan. Dokumentasi Podman saat ini menjelaskan penggunaan pasta untuk rootless networking dalam konfigurasi tertentu. citeturn0search5
Ini berarti benchmark sederhana seperti “Docker 1000 req/s, Podman 980 req/s” tidak cukup untuk menyimpulkan mana yang lebih cepat.
Network topology, rootless mode, backend networking, kernel, firewall, MTU, port publishing, DNS, storage, dan application workload dapat mengubah hasil.
11 — Storage dan Volume
Container bersifat ephemeral, tetapi aplikasi production biasanya tidak.
Database membutuhkan persistent storage.
Docker menggunakan volume management seperti:
docker volume create postgres-data
kemudian volume tersebut dapat dipasang ke container.
Podman juga memiliki volume management:
podman volume create postgres-data
Namun rootless storage mempunyai implikasi penting.
User namespace berarti UID/GID di dalam container tidak selalu sama secara langsung dengan UID/GID host.
Ini sangat penting untuk aplikasi seperti PostgreSQL, MySQL, Elasticsearch, application upload, shared filesystem, dan NFS.
Dokumentasi Podman bahkan memberikan catatan khusus tentang rootless mode dan filesystem tertentu seperti NFS serta distributed filesystem. citeturn0search3
Jadi apabila Anda memindahkan workload database dari Docker rootful ke Podman rootless, jangan hanya memindahkan volume dan berharap semuanya identik.
Periksa ownership, permissions, SELinux context, filesystem, UID mapping, backup, restore, dan recovery.
12 — Security: Podman Unggul di Mana, Docker Unggul di Mana?
Kalau hanya membaca marketing, mudah muncul kesimpulan:
“Podman lebih secure.”
Tetapi itu terlalu sederhana.
Podman memiliki desain yang sangat menarik untuk security karena daemonless dan rootless menjadi bagian penting dari modelnya. Ia juga sangat cocok dengan ecosystem Linux seperti SELinux, systemd, user namespaces, dan OCI runtime.
Docker memiliki security features yang matang dan juga mendukung rootless mode, user namespaces, seccomp, capabilities, resource constraints, serta berbagai security controls lainnya. Docker Rootless mode memungkinkan daemon dan container berjalan tanpa root privilege. citeturn0search2
Jadi pertanyaan security yang benar bukan:
“Podman atau Docker lebih aman?”
Tetapi:
“Model privilege, trust boundary, runtime, image supply chain, host hardening, dan operational workflow mana yang lebih cocok dengan threat model kita?”
Untuk environment yang membutuhkan rootless-by-default dan systemd-native lifecycle, Podman sangat menarik.
Untuk organisasi yang telah membangun security controls, scanning, CI/CD, policy, dan operational tooling di sekitar Docker, mengganti engine tanpa threat-modeling justru dapat menciptakan risiko baru.
13 — Performance: Jangan Percaya Benchmark Satu Angka
Ini bagian yang sering salah ditulis dalam artikel perbandingan container.
“Podman lebih cepat.”
“Docker lebih cepat.”
Keduanya bisa terlihat benar tergantung benchmark.
Container tidak memiliki satu angka performance. Ada setidaknya beberapa dimensi yang berbeda: startup latency, image pull, image build, CPU overhead, memory overhead, filesystem I/O, network throughput, container density, rootless overhead, dan application-level latency.
Untuk workload sederhana, perbedaan runtime bisa sangat kecil dibanding pekerjaan aplikasi itu sendiri.
Misalnya aplikasi Node.js yang menghabiskan sebagian besar waktunya menunggu database mungkin tidak mendapatkan manfaat nyata dari perbedaan kecil pada container startup.
Sebaliknya, workload yang membuat dan menghancurkan ribuan container per menit dapat lebih sensitif terhadap lifecycle overhead.
Karena itu, benchmark yang benar harus menggunakan workload Anda sendiri.
Untuk server production, ukur P50 latency, P95 latency, P99 latency, CPU, memory, disk I/O, network throughput, startup time, container density, dan failure recovery.
Bukan hanya menjalankan hello-world seratus kali.
14 — Kubernetes: Apakah Podman Menggantikan Kubernetes?
Tidak.
Podman dan Kubernetes berada pada level yang berbeda.
Podman adalah container engine dan toolset untuk mengelola container serta pod.
Kubernetes adalah orchestration platform.
Podman memiliki tooling yang dekat dengan Kubernetes. Podman Pod juga menggunakan konsep yang sangat mirip dengan unit workload Kubernetes.
Ini membuat Podman menarik untuk workflow:
Developer → Podman → OCI image → Kubernetes
Podman juga menyediakan kemampuan untuk bekerja dengan manifest dan Kubernetes-related workflows.
Tetapi jika Anda membutuhkan scheduling multi-node, service discovery, rollout, reconciliation, autoscaling, controller ecosystem, dan cluster management, Anda sudah berbicara tentang masalah yang berbeda.
Jangan mengganti Kubernetes dengan Podman hanya karena keduanya sama-sama berbicara tentang container.
15 — CI/CD: Docker Masih Sangat Kuat
Di CI/CD, ecosystem sangat penting.
Docker sudah menjadi bahasa umum dalam pipeline:
Git → CI → docker build → registry → docker push → deployment
Banyak CI platform, build service, GitHub Actions, GitLab CI, Jenkins pipeline, dan tooling deployment memiliki integrasi Docker yang sangat matang.
Podman dapat masuk ke workflow tersebut, khususnya ketika pipeline membutuhkan rootless container atau ingin mengurangi dependency pada privileged Docker daemon.
Tetapi migration cost harus diperhitungkan.
Jika pipeline Anda memiliki Docker-in-Docker, Docker socket, BuildKit, Docker Compose, Docker registry workflow, dan Docker-specific plugins, maka mengganti Docker dengan Podman dapat membutuhkan engineering effort yang signifikan.
Sebaliknya, jika pipeline baru dirancang dari awal dan security requirement mengutamakan rootless execution, Podman dapat menjadi pilihan yang sangat masuk akal.
16 — Developer Experience: Docker Masih Sulit Dikalahkan
Ini mungkin bagian yang paling pragmatis.
Developer biasanya tidak hanya membutuhkan container engine.
Mereka membutuhkan CLI, Compose, Desktop, Registry, Documentation, IDE integration, CI integration, Debugging, Networking, Volumes, Extensions, Community, Examples, dan Troubleshooting.
Docker memiliki ecosystem yang sangat luas.
Docker Desktop juga menyediakan pengalaman terintegrasi untuk developer pada desktop platforms, sementara Docker Engine tetap menjadi komponen server-side yang open source. Docker mendokumentasikan Docker Engine sebagai teknologi containerization open source dan menjelaskan lisensi Apache 2.0 untuk Engine, dengan catatan tersendiri mengenai subscription Docker Desktop pada organisasi besar yang memenuhi ambang tertentu. citeturn0search11
Podman lebih dekat dengan filosofi Linux-native tooling.
Untuk administrator Linux, itu bisa menjadi keunggulan.
Untuk developer yang hidup di ecosystem Docker Compose, Docker Desktop, IDE extensions, dan CI templates, Docker biasanya terasa lebih langsung.
17 — Docker Desktop vs Podman Desktop
Perbandingan ini juga perlu dipisahkan dari Docker Engine vs Podman Engine.
Docker Desktop adalah produk developer experience.
Podman Desktop adalah desktop application untuk mengelola container environment berbasis Podman dan ecosystem terkait.
Jangan mencampur:
Docker Engine vs Podman Engine
dengan:
Docker Desktop vs Podman Desktop.
Server production biasanya tidak membutuhkan Docker Desktop.
Demikian pula, keputusan menggunakan Podman di server tidak berarti developer harus langsung mengganti seluruh workstation mereka.
Model hybrid sangat mungkin:
Developer → Docker Desktop → OCI image → Registry → Production Podman
Selama application contract dan image workflow kompatibel, pilihan engine dapat dipisahkan berdasarkan environment.
18 — Migrasi Docker ke Podman: Apakah Semudah alias docker=podman?
Untuk workload sederhana, kadang memang sangat dekat.
Podman sendiri mendokumentasikan bahwa CLI-nya dibuat comparable dengan Docker dan bahkan menunjukkan pendekatan alias docker=podman sebagai cara transisi yang mungkin. citeturn0search3
Tetapi production migration harus dilakukan lebih serius.
Mulailah dengan inventarisasi image layer, runtime arguments, network, storage, Compose, CI/CD, observability, dan security.
Image layer harus diperiksa agar Dockerfile dan build process kompatibel.
Runtime arguments harus diperiksa, terutama volume, capabilities, privileged mode, devices, PID namespace, network, dan environment variables.
Network perlu diperiksa dari DNS, port publishing, firewall, reverse proxy, dan service discovery.
Storage perlu diperiksa dari volume ownership, UID/GID, SELinux context, filesystem, backup, dan restore.
Compose harus diuji terhadap feature yang bergantung pada Docker-specific behavior.
CI/CD harus diperiksa terhadap Docker socket, BuildKit, DinD, registry authentication, dan CI plugins.
Observability harus tetap mencakup logging, metrics, tracing, health checks, dan alerting.
Security harus diulang melalui threat modeling. Jangan menganggap perubahan engine sebagai perubahan kosmetik.
19 — Kapan Docker Lebih Masuk Akal?
Docker sangat masuk akal ketika prioritas utama adalah developer experience, ecosystem maturity, Compose workflow, compatibility dengan tooling yang sudah ada, dan operational familiarity.
Jika tim Anda sudah memiliki banyak Dockerfile, compose.yaml, Docker CI pipeline, Docker registry workflow, Docker Desktop, dan Docker-specific tooling, maka alasan untuk pindah harus cukup kuat.
Migrasi platform selalu memiliki biaya.
Tidak semua teknologi yang lebih baru atau lebih security-oriented otomatis memberikan return yang lebih besar daripada biaya migrasinya.
20 — Kapan Podman Lebih Menarik?
Podman menjadi sangat menarik ketika environment Anda memiliki kebutuhan kuat terhadap rootless operation, daemonless architecture, Linux-native workflow, systemd integration, SELinux, dan Pod-oriented workload model.
Contoh yang sangat masuk akal adalah server Linux single-node yang menjalankan beberapa application services dan ingin setiap service dikelola dengan systemd.
Arsitekturnya dapat terlihat seperti:
Linux → systemd → application.container / api.container / worker.container → Podman → OCI runtime
Dalam model seperti ini, Podman bukan sekadar “Docker alternatif”.
Ia menjadi bagian dari filosofi Linux service management.
21 — Bagaimana dengan Server Production?
Untuk production, pertanyaannya bukan “engine mana yang paling keren”.
Pertanyaannya:
“Mana yang paling predictable untuk workload, team, security model, dan operational process kita?”
Docker cocok untuk banyak production environment.
Podman juga cocok untuk banyak production environment.
Yang lebih penting adalah bagaimana container tersebut dikelola.
Misalnya production server yang menjalankan reverse proxy, application, worker, scheduler, database, monitoring, dan backup tidak otomatis menjadi lebih baik hanya karena engine-nya diganti.
Anda masih membutuhkan backup strategy, resource limits, health checks, logging, monitoring, image scanning, secrets management, patch management, network segmentation, dan disaster recovery.
Container engine hanyalah salah satu lapisan.
22 — Perbandingan Arsitektur Secara Ringkas
| Aspek | Docker | Podman |
|---|---|---|
| Model utama | Client + daemon | Daemonless |
| Rootless | Tersedia | Native/first-class workflow |
| CLI | Docker CLI | Docker-like CLI |
| OCI | Ya | Ya |
| Compose | Sangat matang | Bisa digunakan, tetapi compatibility perlu diuji |
| Pods | Bukan konsep utama | First-class |
| systemd | Bisa diintegrasikan | Sangat natural melalui Quadlet |
| Kubernetes alignment | Baik | Sangat kuat secara konsep |
| Ecosystem | Sangat besar | Besar dan berkembang |
| Desktop | Docker Desktop | Podman Desktop |
| Linux-native workflow | Baik | Sangat kuat |
| Migration from Docker | — | Sering relatif mudah untuk workload standar |
| Operational complexity | Familiar dan terintegrasi | Fleksibel, tetapi membutuhkan pemahaman Linux lebih dalam |
Tabel tersebut bukan ranking. Ia hanya menunjukkan bahwa kedua engine memiliki trade-off yang berbeda.
23 — Kesalahan Terbesar Saat Memilih Container Engine
Ada tiga kesalahan yang sangat umum.
“Podman lebih secure, jadi pasti lebih baik.”
Security adalah property dari keseluruhan system, bukan nama software.
Podman dapat membantu membangun model privilege yang lebih ketat, tetapi konfigurasi container yang buruk tetap dapat menghasilkan security risk.
“Docker lebih populer, jadi pasti lebih baik.”
Popularitas adalah indikator ecosystem dan adoption, bukan bukti bahwa architecture tersebut cocok untuk semua workload.
“Podman kompatibel dengan Docker, jadi semuanya pasti kompatibel.”
Tidak.
Compatibility paling kuat pada level image dan CLI dasar. Begitu Anda masuk ke daemon API, socket, Compose behavior, networking, storage, CI plugins, dan Docker-specific features, perbedaannya menjadi nyata.
24 — Jadi, Mana yang Harus Dipilih?
Tidak ada satu jawaban universal.
Jika Anda sedang membangun platform developer-first yang sangat bergantung pada Docker Compose, Docker ecosystem, CI/CD integration, dan developer tooling, Docker adalah pilihan yang sangat natural.
Jika Anda membangun Linux server yang ingin memaksimalkan rootless operation, daemonless architecture, systemd integration, dan workflow yang dekat dengan Kubernetes, Podman layak dipertimbangkan secara serius.
Dan ada pilihan ketiga yang sering dilupakan:
Gunakan keduanya pada tempat yang berbeda.
Developer dapat menggunakan Docker.
Production Linux tertentu dapat menggunakan Podman.
CI dapat menggunakan engine yang sesuai dengan security model-nya.
Image tetap dipublikasikan ke OCI-compatible registry.
Yang penting adalah application contract, bukan fanatisme terhadap nama engine.
25 — Kesimpulan: Docker vs Podman Bukan Pertarungan “Siapa Raja?”
Membandingkan Podman dan Docker seperti membandingkan dua kendaraan yang dapat membawa barang yang sama tetapi dirancang dengan filosofi berbeda.
Docker mengoptimalkan pengalaman ekosistem yang sangat terintegrasi. Ia memiliki developer workflow yang matang, Compose yang kuat, dokumentasi luas, dan ecosystem yang sudah menjadi bagian dari banyak pipeline.
Podman mengoptimalkan pendekatan Linux-native yang daemonless, rootless, dan dekat dengan systemd serta konsep Pod Kubernetes.
Keduanya dapat menjalankan banyak workload yang sama. Keduanya dapat digunakan untuk production. Keduanya dapat menjadi bagian dari CI/CD. Keduanya dapat menggunakan OCI images.
Karena itu, pertanyaan yang lebih dewasa bukan:
“Podman atau Docker yang lebih bagus?”
Pertanyaan yang lebih tepat adalah:
“Model container management mana yang paling sesuai dengan security boundary, developer workflow, operating system, automation, ecosystem, dan operational model yang kita miliki?”
Untuk sebagian organisasi, jawabannya adalah Docker.
Untuk sebagian lainnya, jawabannya adalah Podman.
Dan untuk arsitektur tertentu, jawaban terbaik mungkin bukan memilih salah satu secara absolut, tetapi menggunakan Docker di development dan Podman di Linux production, selama compatibility dan operational contract-nya diuji dengan benar.
Container engine adalah alat.
Yang menentukan kualitas platform bukan sekadar engine yang dipilih, tetapi bagaimana kita merancang security, storage, networking, observability, deployment, backup, recovery, dan lifecycle management di atasnya.
Referensi Resmi
- Docker Engine — https://docs.docker.com/engine/
- Docker Compose — https://docs.docker.com/compose/
- Docker Compose Specification — https://docs.docker.com/reference/compose-file/
- Docker Rootless Mode — https://docs.docker.com/engine/security/rootless/
- Podman Documentation — https://docs.podman.io/
- Podman Tutorials — https://docs.podman.io/en/latest/Tutorials.html
- Podman systemd / Quadlet — https://docs.podman.io/en/latest/markdown/podman-systemd.unit.5.html
Post Terbaru
22 Sep 2026
Podman vs Docker: Development dan Production
 22 Sep 2026
Apakah Mayoritas Menentukan Kebenaran?
 75x dibaca
57x dibaca
Post Terkait
 16 mnt baca
AWS ALB Tidak Selalu Diperlukan: Solusi Ingress Single-AZ yang Scalable
Jika workload sengaja berada di satu Availability Zone, apakah ALB masih diperlukan? Pelajari alternatif ingress single-...
22 Sep 2026
 6 mnt baca
Strategi Rollback & Zero-Downtime Deployment: Rilis Tanpa Bikin Situs Mati
Cepat atau lambat, sebuah rilis pasti bermasalah. Pelajari zero-downtime deployment (blue-green, canary, rolling) agar s...
20 Agt 2026
 6 mnt baca
Menyiapkan Pipeline CI/CD Pertama Anda: Otomatiskan Build, Tes, dan Deploy
Semua pemeriksaan sebelum rilis tak perlu dilakukan manual. Pipeline CI/CD mengotomatiskan build, tes, dan penayangan se...
20 Agt 2026