Seri Red Team
 4 mnt baca
Malware Analysis Fundamentals #09: Teknik Evasion yang Wajib Diwaspadai Analis Malware
Penutup seri Malware Analysis Fundamentals: delapan teknik evasion yang wajib diwaspadai — packing, obfuscation, anti-de...
 17 Sep 2026
 4 mnt baca
Malware Analysis Fundamentals #04: Alur Kerja Analisis Malware yang Aman dalam 6 Langkah
Tutorial alur kerja analisis malware yang aman dalam 6 langkah: preserve & hash, triage, static analysis, behavioral ana...
12 Sep 2026
 3 mnt baca
Malware Analysis Fundamentals #01: Apa Itu Malware? Definisi, Ciri, dan Kenapa Analisis Itu Penting
Pengenalan seri Malware Analysis Fundamentals: definisi malware, empat kategori berdasarkan cara kerja (file-based, file...
08 Sep 2026
 12 mnt baca
#14 pspy Cheat Sheet: Monitoring Process Linux Tanpa Root untuk Security Assessment
Pelajari pspy untuk memonitor process Linux tanpa root, memvalidasi scheduled job privileged, membaca runtime behavior,...
03 Sep 2026
 12 mnt baca
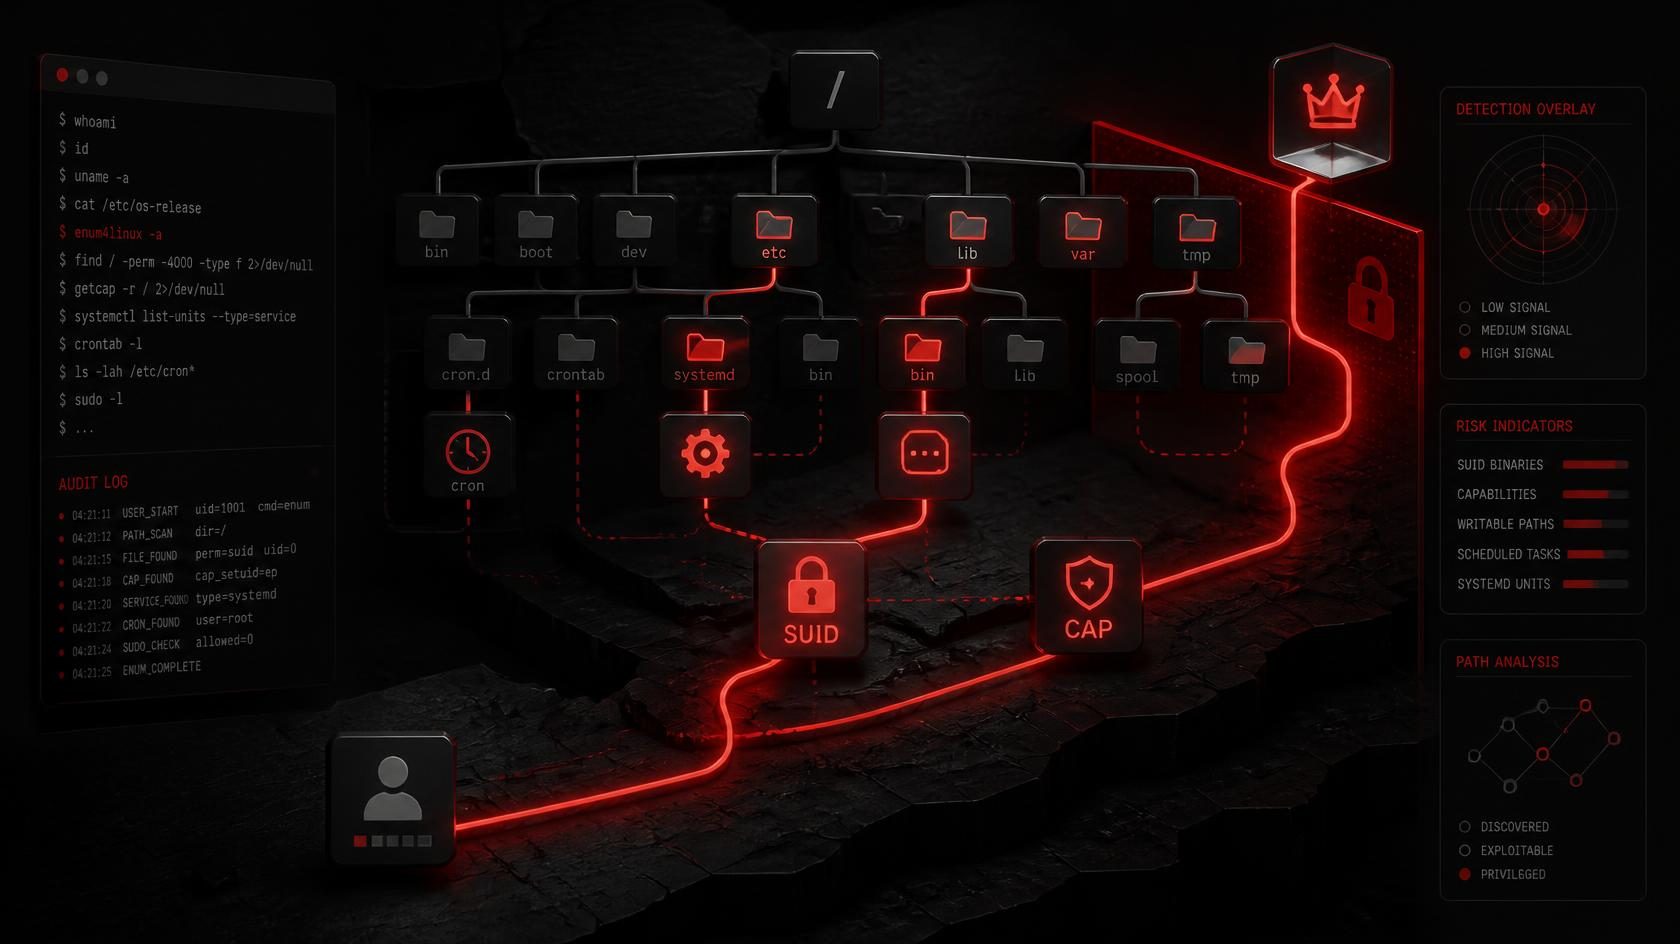
#13 LinPEAS Cheat Sheet: Linux Privilege Escalation Enumeration untuk Security Assessment
LinPEAS membantu memetakan potensi Linux privilege escalation secara aman. Pelajari setup lab, triage output, studi kasu...
02 Sep 2026
 12 mnt baca
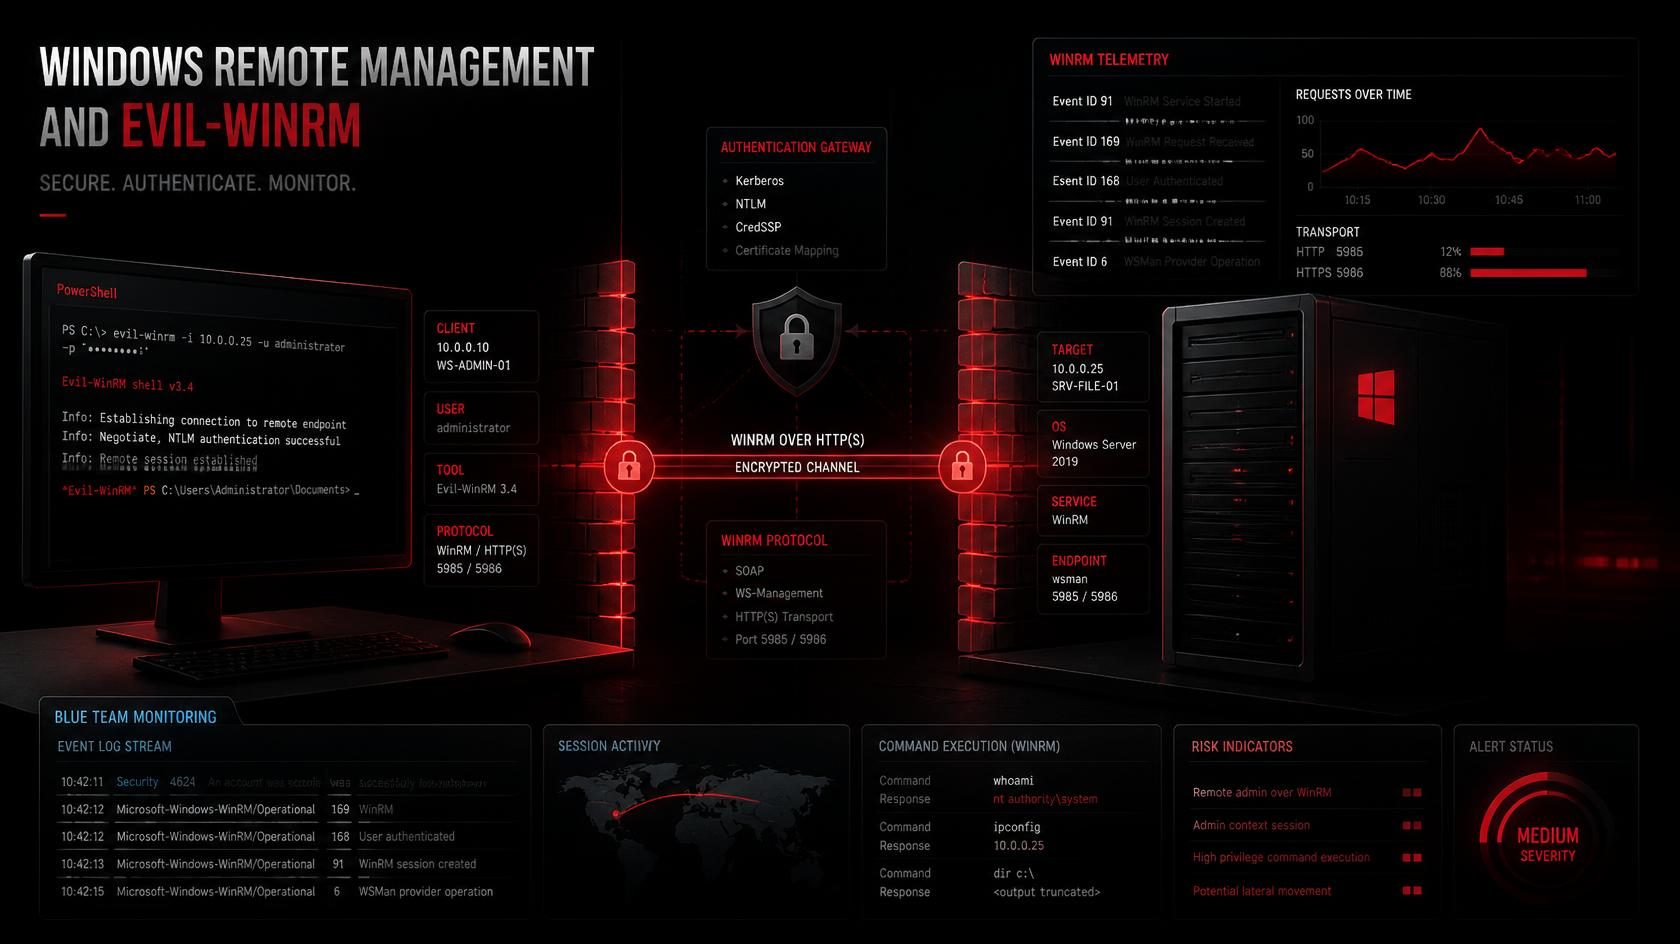
#12 Evil-WinRM Cheat Sheet: Windows Remote Management Security, Detection dan Hardening
Memahami WinRM dan Evil-WinRM dari sisi security assessment: arsitektur, lab aman, audit konfigurasi, evidence, detectio...
01 Sep 2026
 12 mnt baca
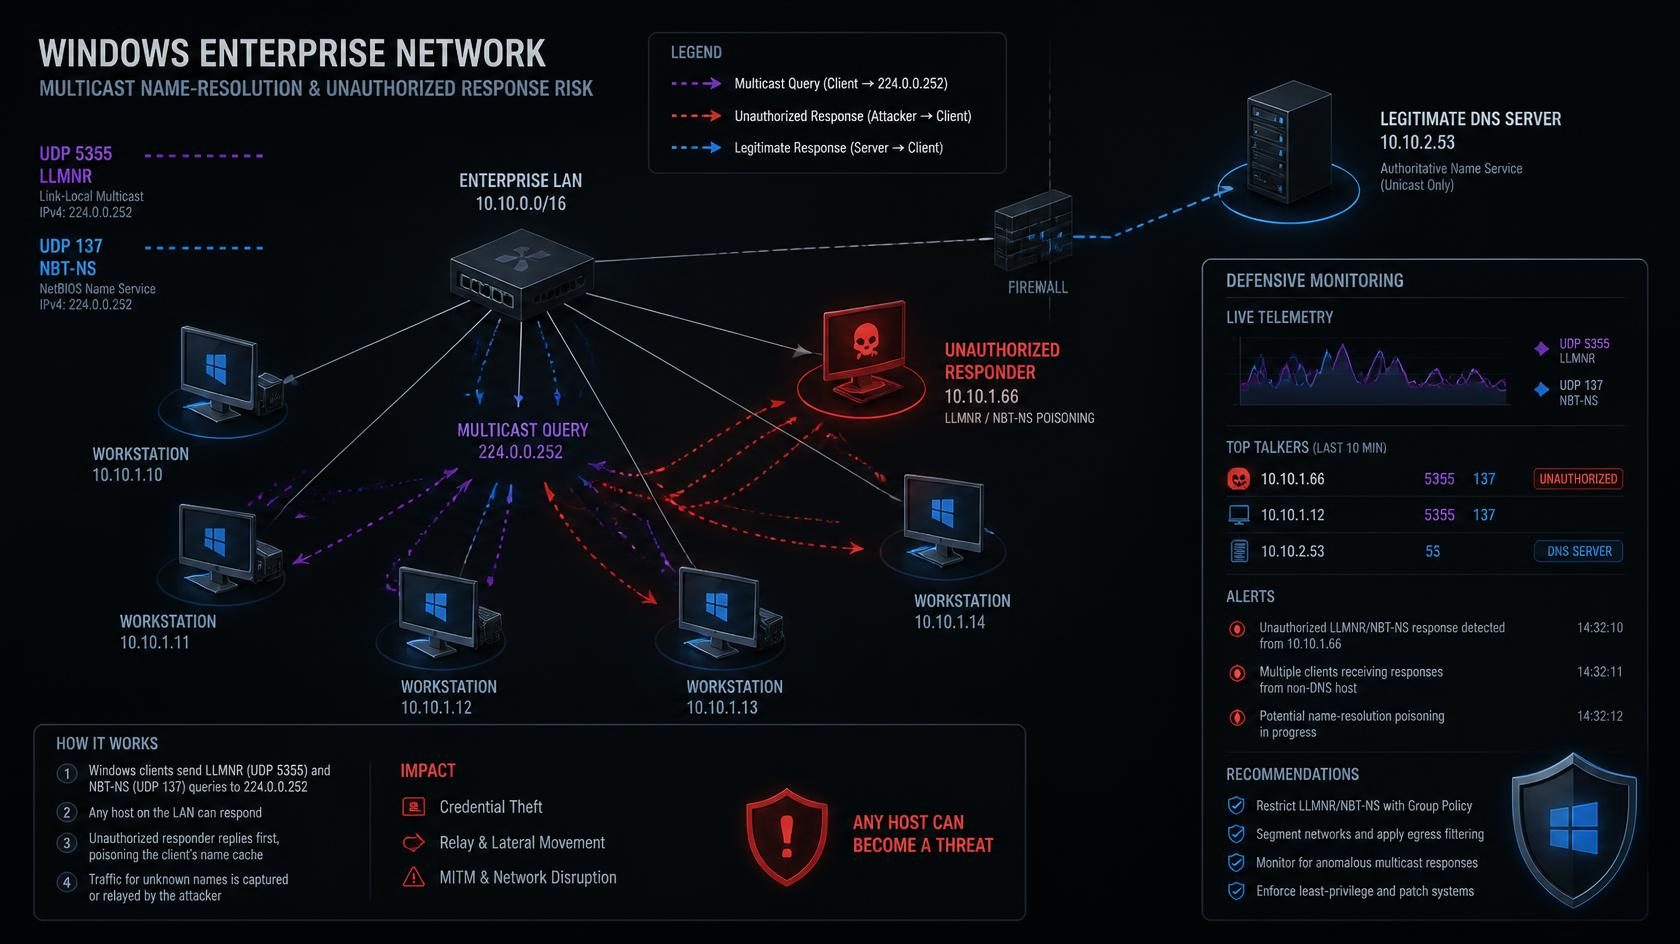
#11 LLMNR/NBT-NS Security: Name Resolution Poisoning, Detection dan Hardening
Memahami risiko LLMNR/NBT-NS name resolution poisoning dari sisi Red dan Blue Team: exposure, detection, studi kasus, se...
31 Agt 2026
 11 mnt baca
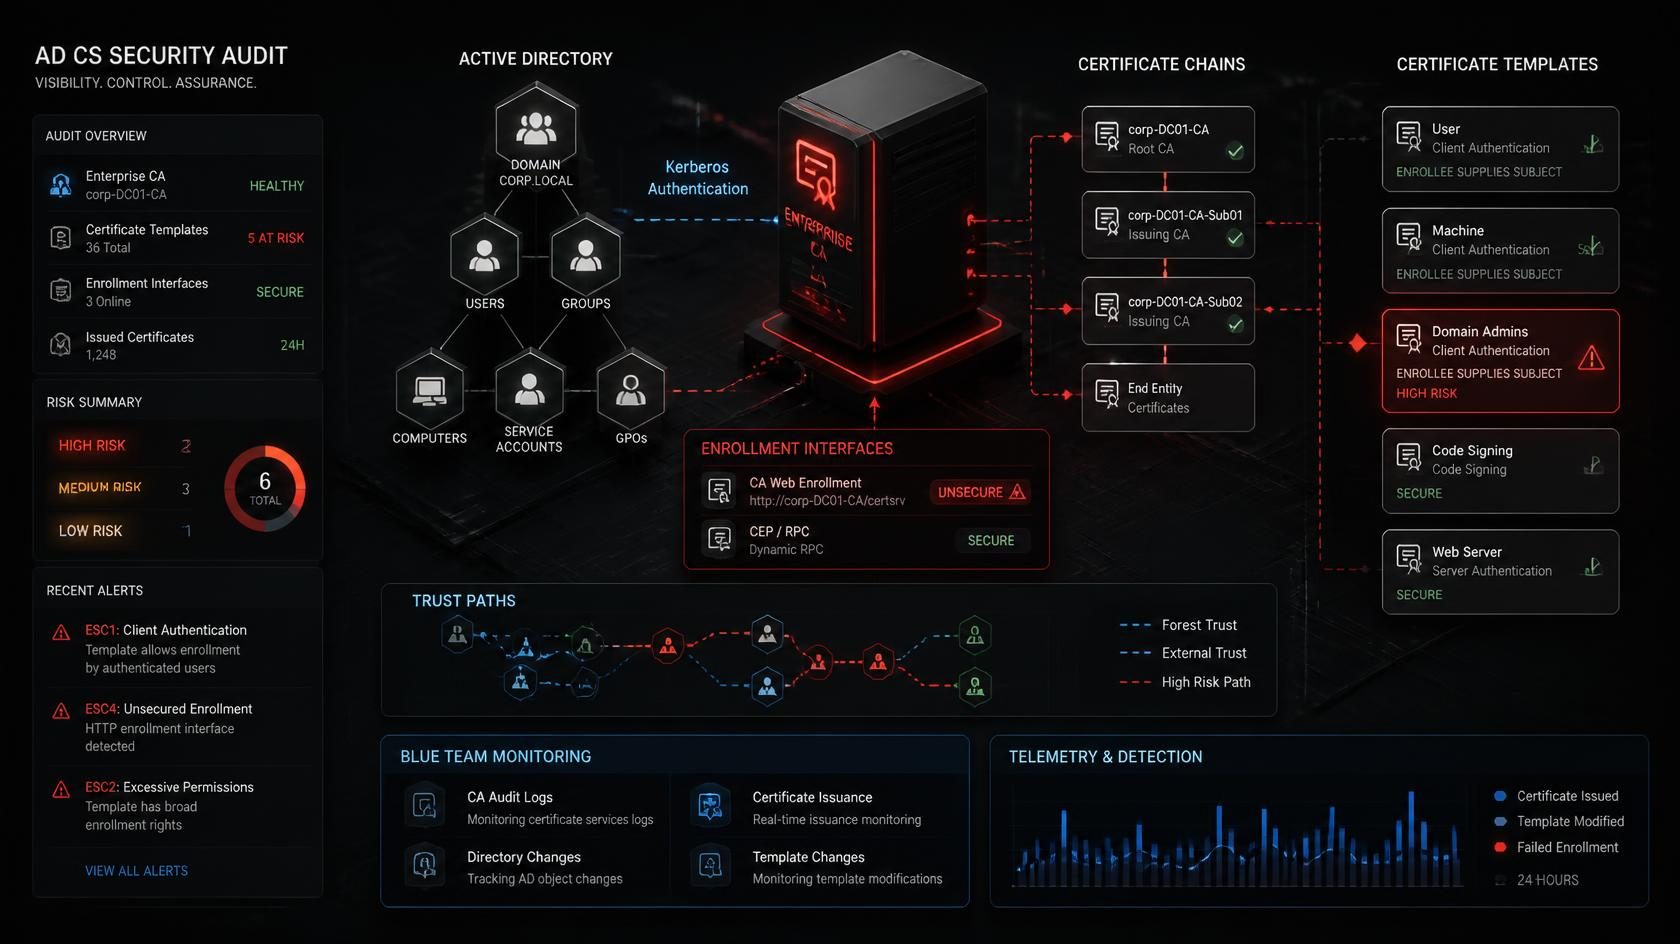
#10 AD CS Security Cheat Sheet: Audit Certificate Templates, Detection dan Hardening
Audit AD CS tanpa sekadar berburu ESC: pahami CA, certificate template, ACL, enrollment, detection, strong mapping, dan...
30 Agt 2026
 10 mnt baca
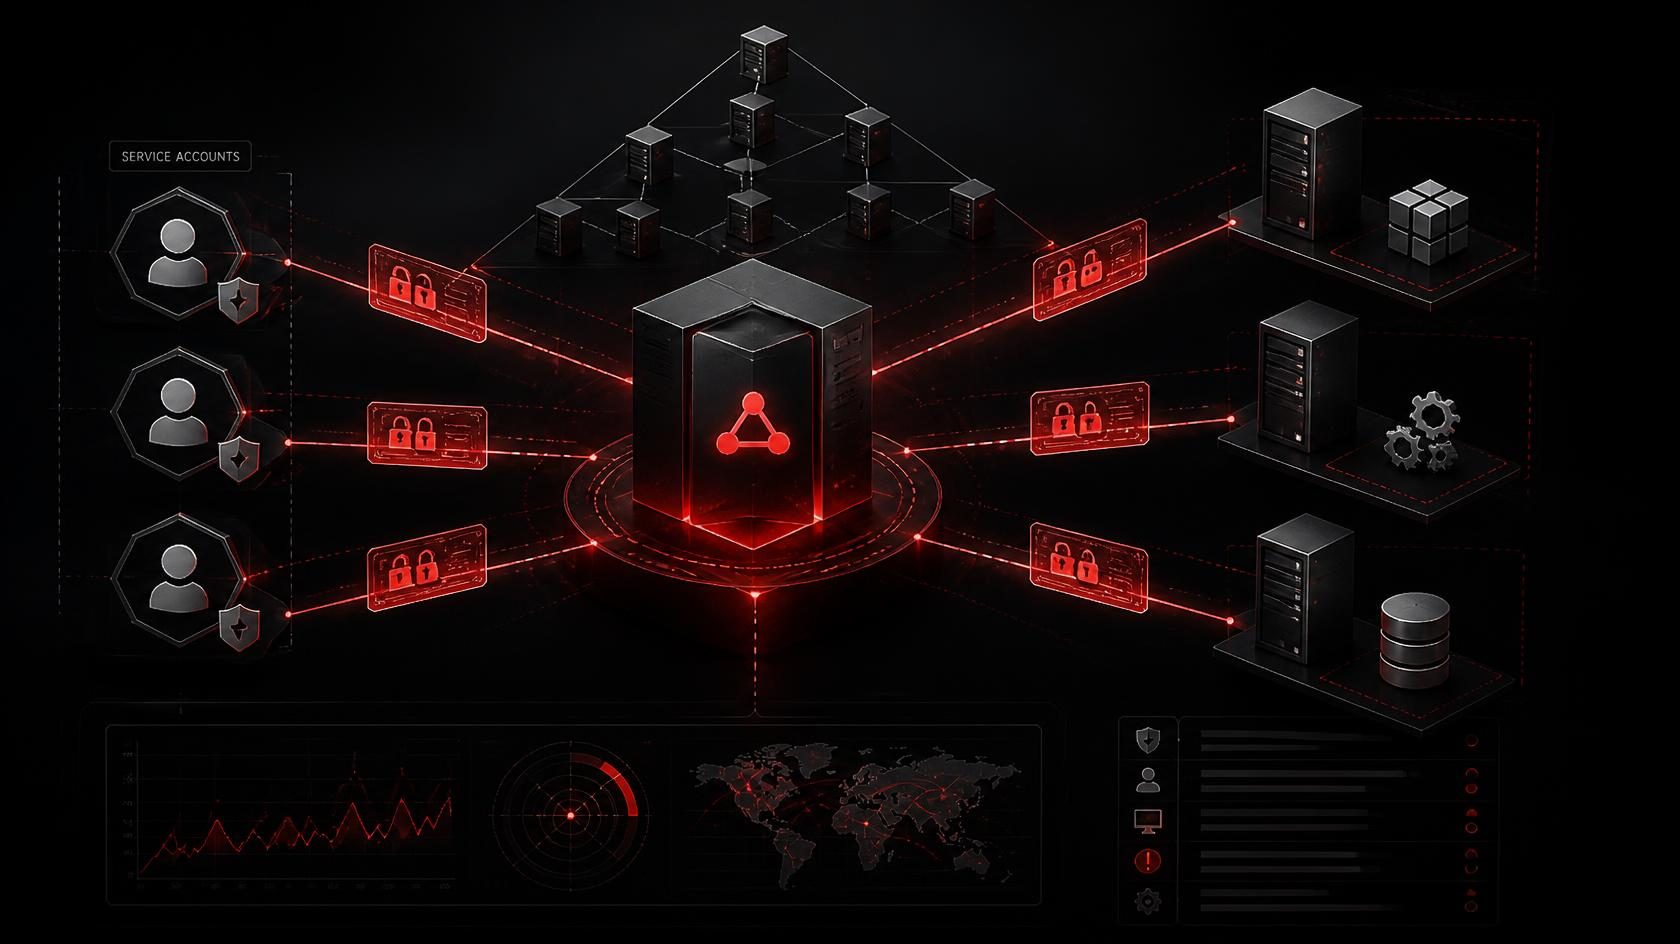
#09 Kerberos Service Account Security: SPN, Kerberoasting Detection dan Hardening
Memahami risiko Kerberos service account dan SPN, Event ID 4769, RC4, gMSA, detection, serta hardening Active Directory...
29 Agt 2026
 13 mnt baca
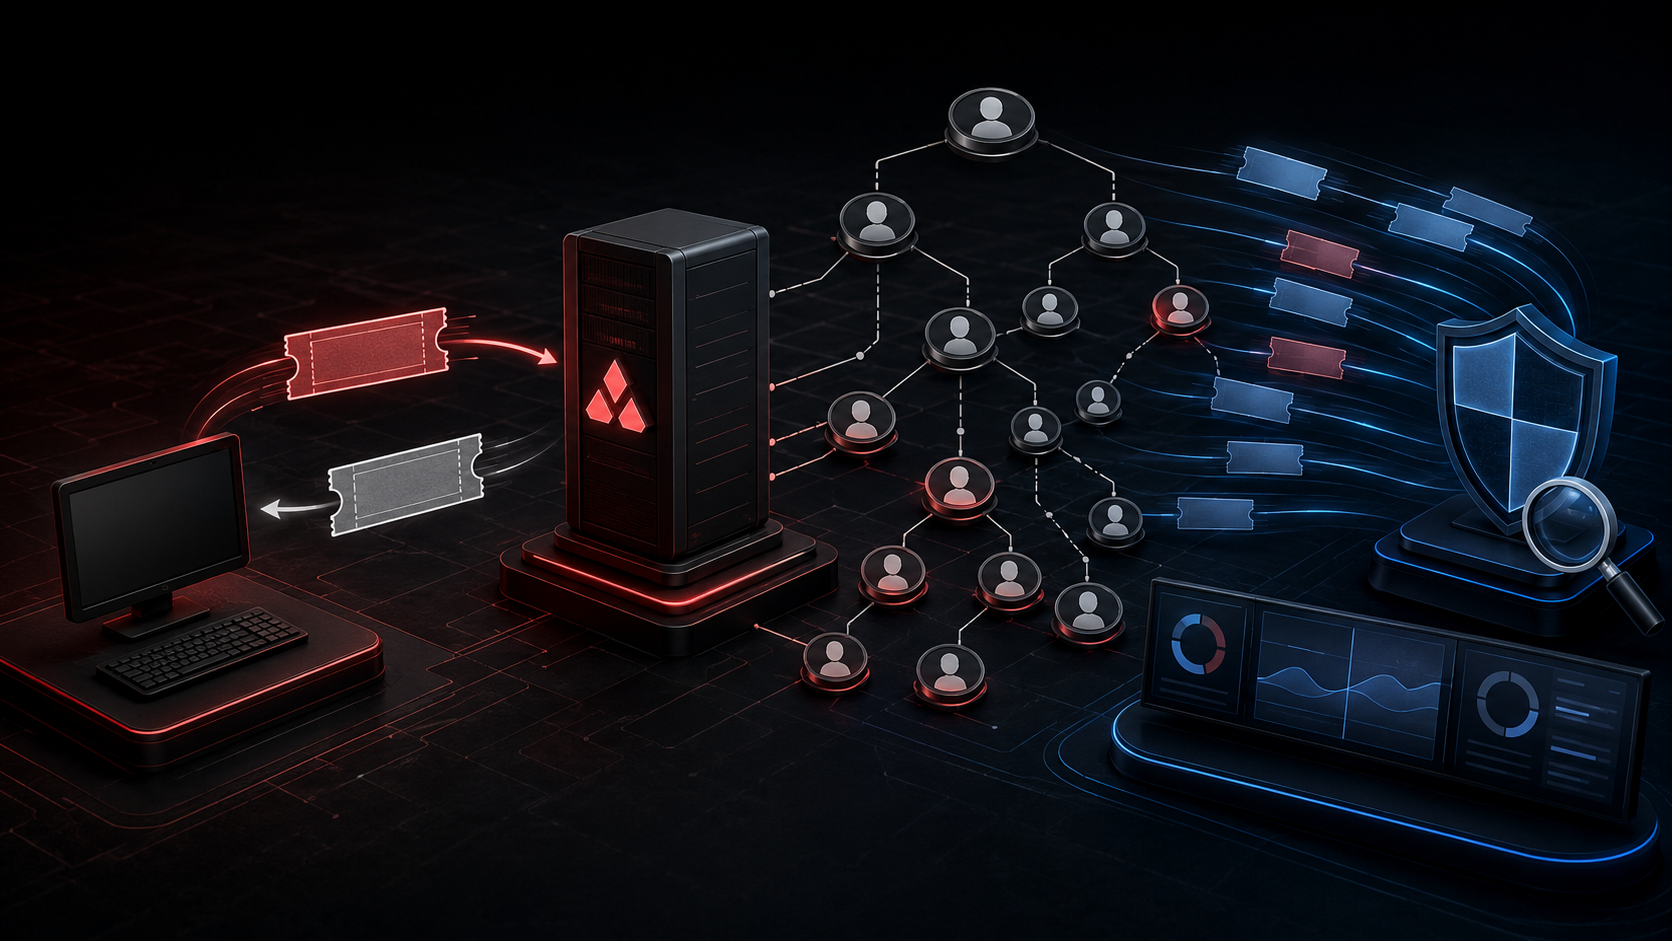
#08 Kerbrute Cheat Sheet: Kerberos Enumeration dan Detection untuk Active Directory Security Assessment
Kerbrute Cheat Sheet untuk memahami Kerberos user enumeration, authentication exposure, evidence, Blue Team detection, d...
27 Agt 2026