Tutorial Podman Rootless: Menjalankan Container Lebih Aman Tanpa Root
Panduan praktis Podman rootless untuk Linux: instalasi, konfigurasi user namespace, menjalankan Nginx, membuat pod, dan mengelola container...
A Beautiful Plan Cannot Rescue a Broken Foundation
Dari proyek kantor hingga hubungan pribadi, tampilan yang meyakinkan tidak bisa menggantikan fondasi yang rapuh. Kenali masalah dasarnya dan...
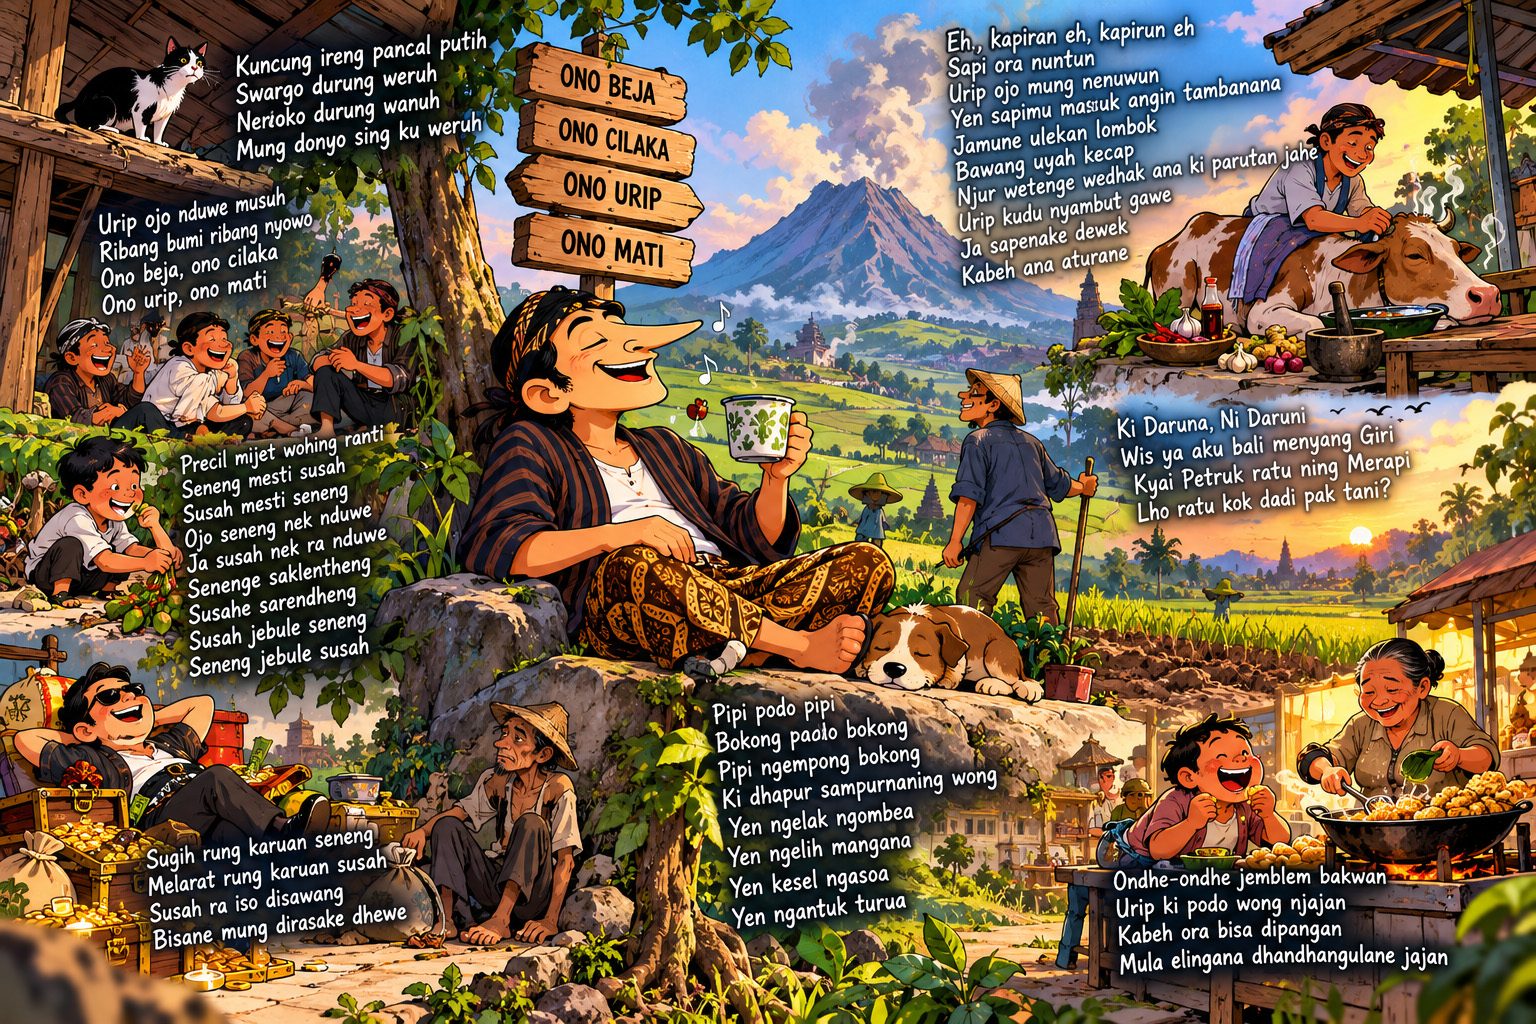
Pitutur Jawa tentang Hidup: Seneng Mesti Susah, Susah Mesti Seneng
Lirik Jawa yang jenaka ini menyimpan nasihat tentang pasang surut kehidupan, kerja keras, kerendahan hati, hubungan antarmanusia, dan seni m...
ArtCraft: 7 Alternatif Adobe Gratis yang Bisa Dibantu Claude
ArtCraft memperkenalkan tujuh aplikasi kreatif gratis dan open-source yang meniru kategori kerja Adobe. Video ini juga menguji bagaimana Cla...
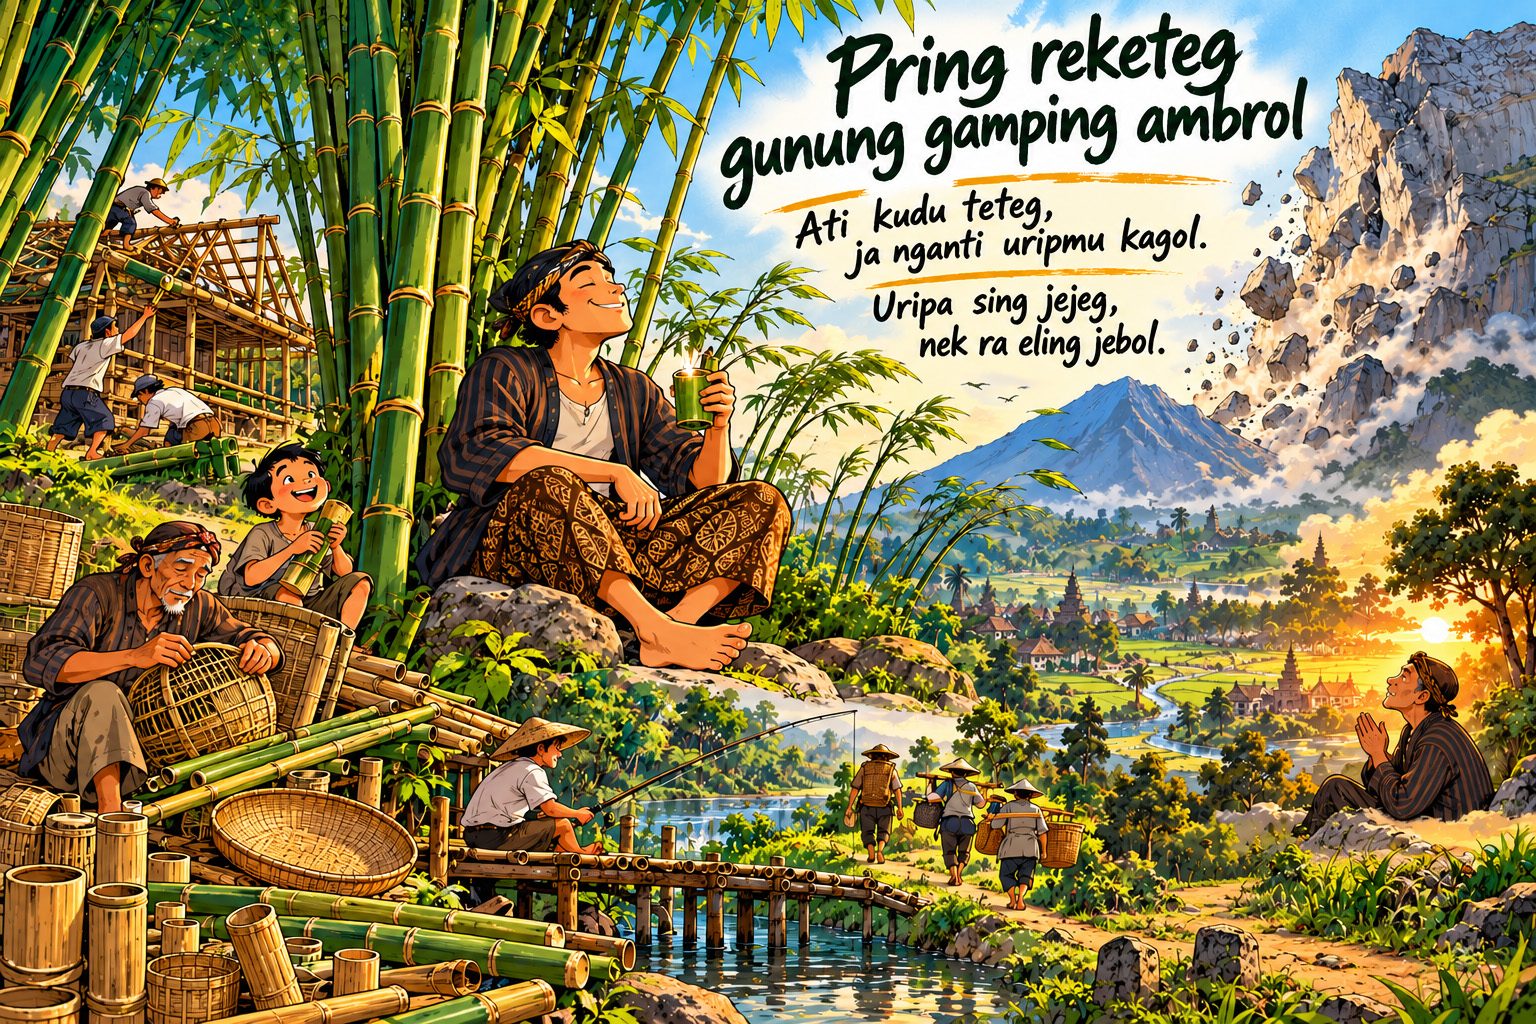
Pring Reketeg, Gunung Gamping Ambrol: Teteg, Eling, lan Tetep Mlaku
Lirik Jawa tentang bambu dan gunung runtuh menyimpan pelajaran nyata: teguh menghadapi perubahan, lentur tanpa kehilangan prinsip, tetap ber...
 7 mnt baca
Web Application Security Fundamentals #04: Mengenal OWASP Top 10:2025 dan Risk Assessment
Memahami OWASP Top 10:2025, perubahan dari 2021, perbedaan dengan ASVS/WSTG, risk scoring, dan mapping ke actionable eng...
 24 Agt 2026
5 mnt baca
Web Application Security Fundamentals #03: Arsitektur Web & HTTP Request-Response Model
Memahami HTTP protocol, request/response structure, cookies vs storage, same-origin policy, CORS, dan tools untuk inspec...
24 Agt 2026
 12 mnt baca
#05 SQLMap Cheat Sheet: SQL Injection Testing untuk Security Assessment
SQLMap Cheat Sheet untuk validasi SQL injection secara terukur: setup lab, workflow, evidence, detection Blue Team, para...
24 Agt 2026
 12 mnt baca
#04 Subfinder + HTTPX: Subdomain Enumeration dan HTTP Probing untuk Reconnaissance
Gabungkan Subfinder dan httpx untuk menemukan subdomain, memetakan live HTTP services, melakukan triage attack surface,...
23 Agt 2026
5 mnt baca
Web Application Security Fundamentals #02: Tujuan Utama Web Security - CIA, Authenticity, & Non-Repudiation
Memahami CIA triad, authenticity, non-repudiation, dan bagaimana mentranslate objectives ke actionable security requirem...
22 Agt 2026
5 mnt baca
Web Application Security Fundamentals #01: Apa Itu Web Application Security?
Memahami Web Application Security dari asset, threat, vulnerability, risk, defense in depth, dan trust boundaries.
22 Agt 2026
14 mnt baca
10 SaaS yang Akan Trending untuk Usaha Mikro
Analisis 10 kategori SaaS yang berpeluang tumbuh, dari AI agent vertikal hingga pemantauan produk e-commerce, beserta re...
22 Agt 2026
 11 mnt baca
#03 Naabu Cheat Sheet: Fast Port Discovery dan Reconnaissance Pipeline untuk Security Assessment
Naabu Cheat Sheet untuk fast port discovery, reconnaissance pipeline, integrasi Nmap, studi kasus exposure, detection Bl...
22 Agt 2026
 6 mnt baca
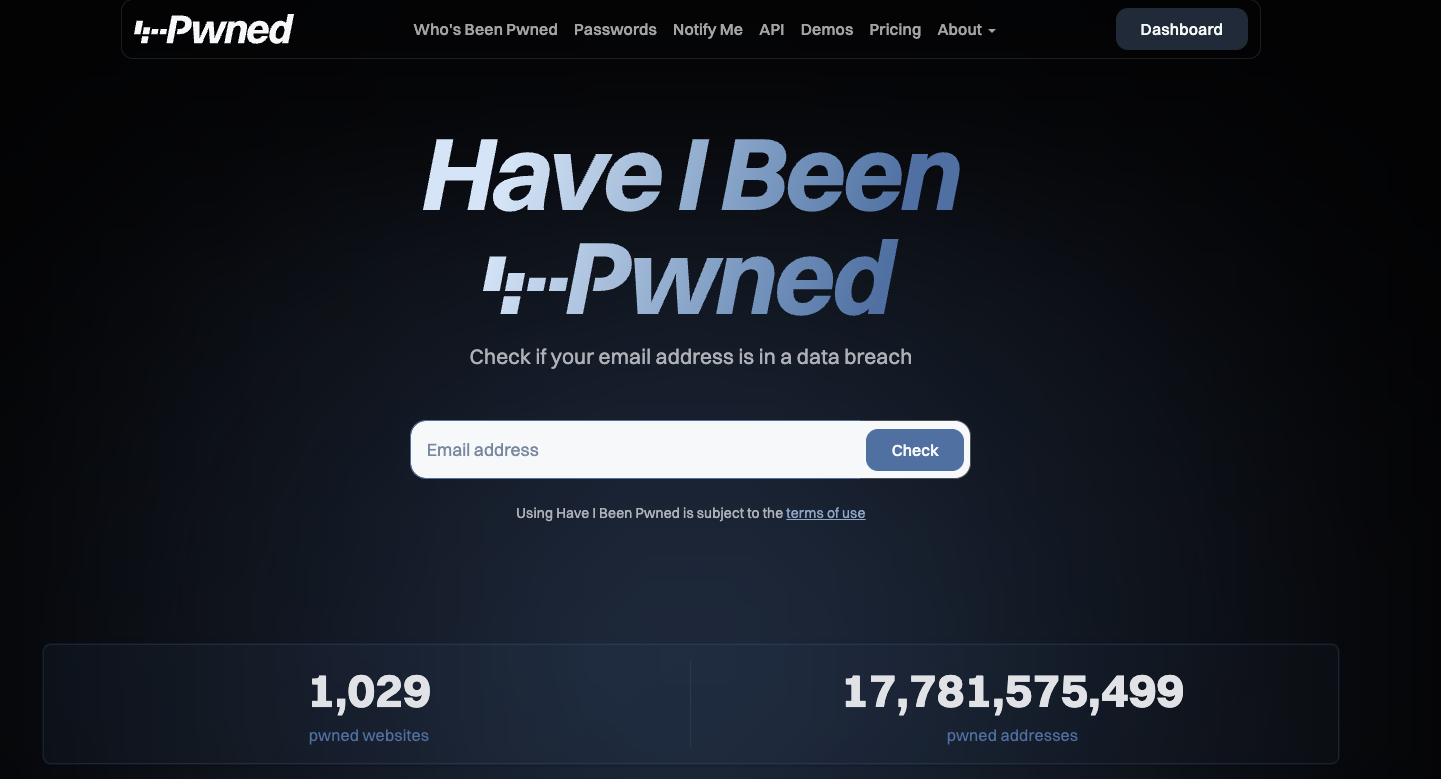
Password Kamu Mungkin Sudah Bocor: Kenalan sama HIBP, Situs Cek Kebocoran Data Gratis
Password kamu mungkin sudah bocor di internet tanpa kamu sadari. Kenalan yuk sama Have I Been Pwned (HIBP), situs gratis...
21 Agt 2026
 14 mnt baca
FFUF Cheat Sheet: Content Discovery dan Web Fuzzing untuk Security Assessment
Belajar FFUF dengan gaya santai tapi teknis: content discovery, response filtering, parameter fuzzing, workflow assessme...
21 Agt 2026
Post Terbaru
164x dibaca
160x dibaca
153x dibaca
22 Sep 2026